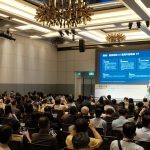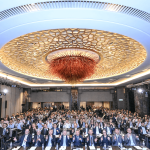

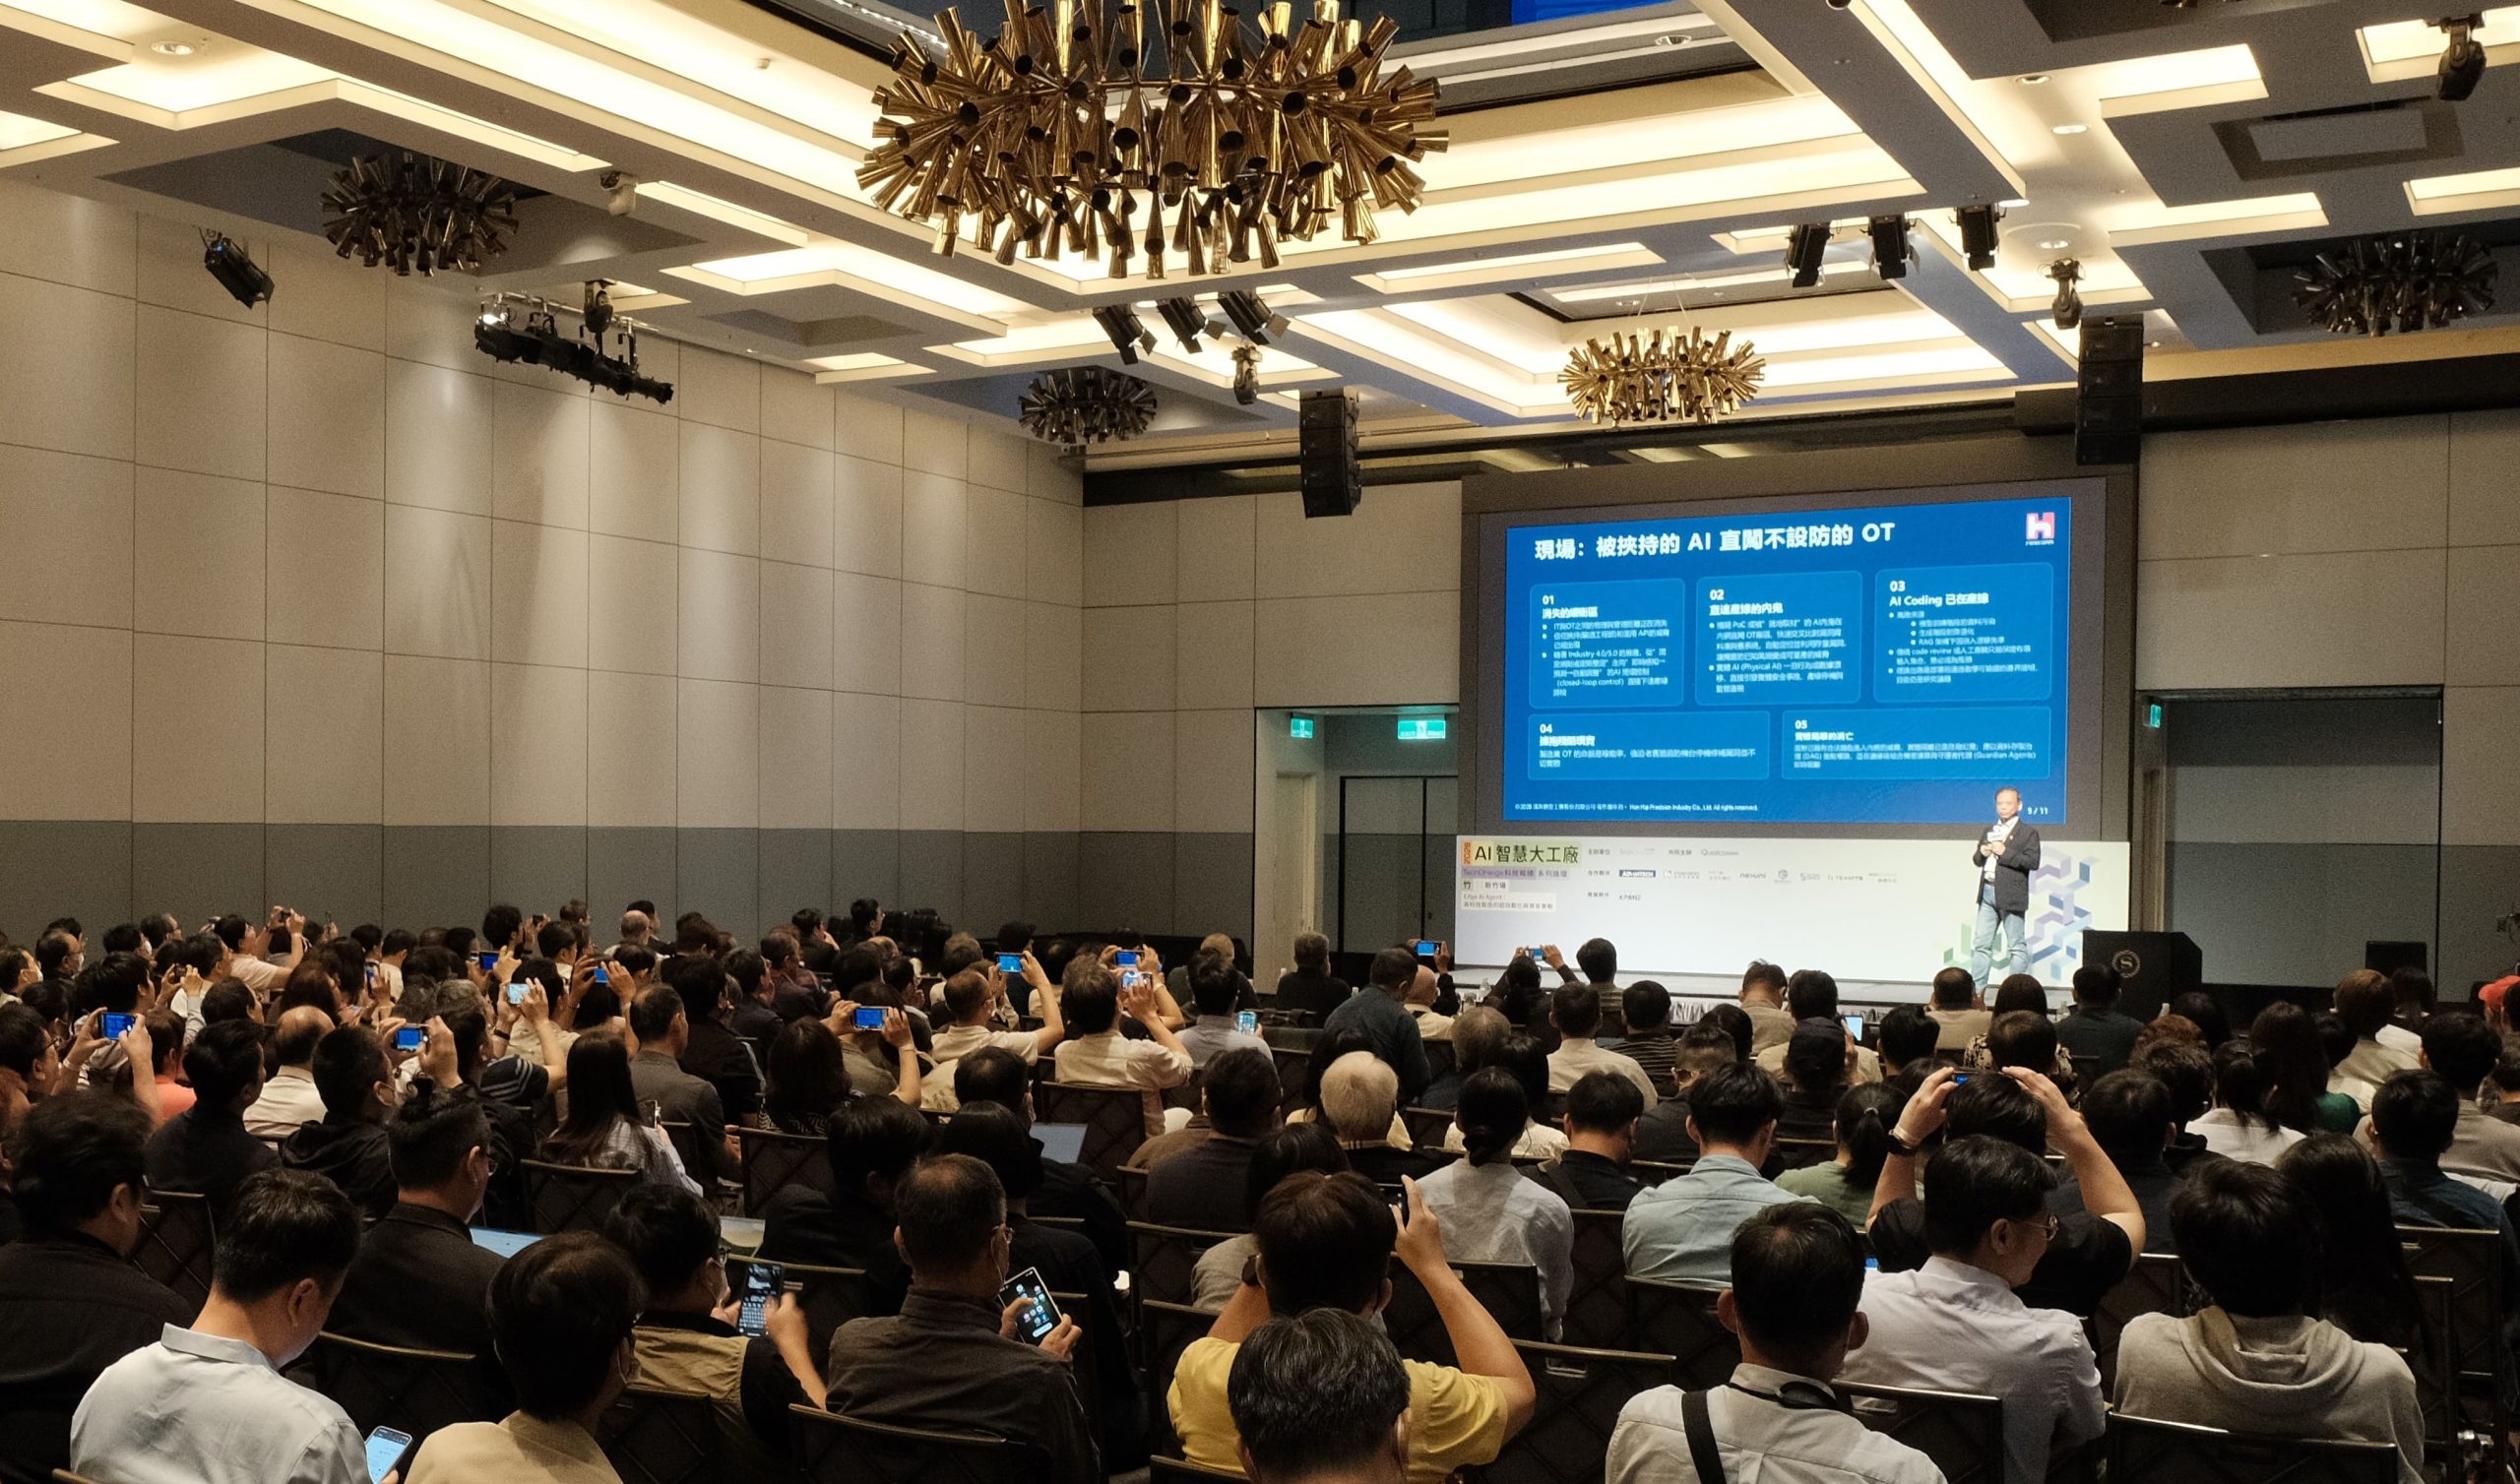
TechOrange 科技報橘日前與美國高通公司 Qualcomm 共同主辦「2026 AI 智慧大工廠論壇新竹場」,活動主軸鎖定「Edge AI Agent:高科技製造的超自動化與資安實戰」,當產線 AI Agent 開始握有即時決策權,並從「對話問答」走向「實體執行」,風險也將從「說錯話」演變為不可逆的「做錯事」,威脅不再只是企圖闖入門口的外來駭客,而是已在內部獲得授權的 AI Agent。此次活動邀請到鴻海科技集團、杜浦數位安全 TeamT5、SAS 與 KPMG 四位專家,分析企業如何確立可追溯與可控的治理機制,又如何監控並確保 AI 行為。
鴻海:一天遭 6 億次攻擊的防禦哲學
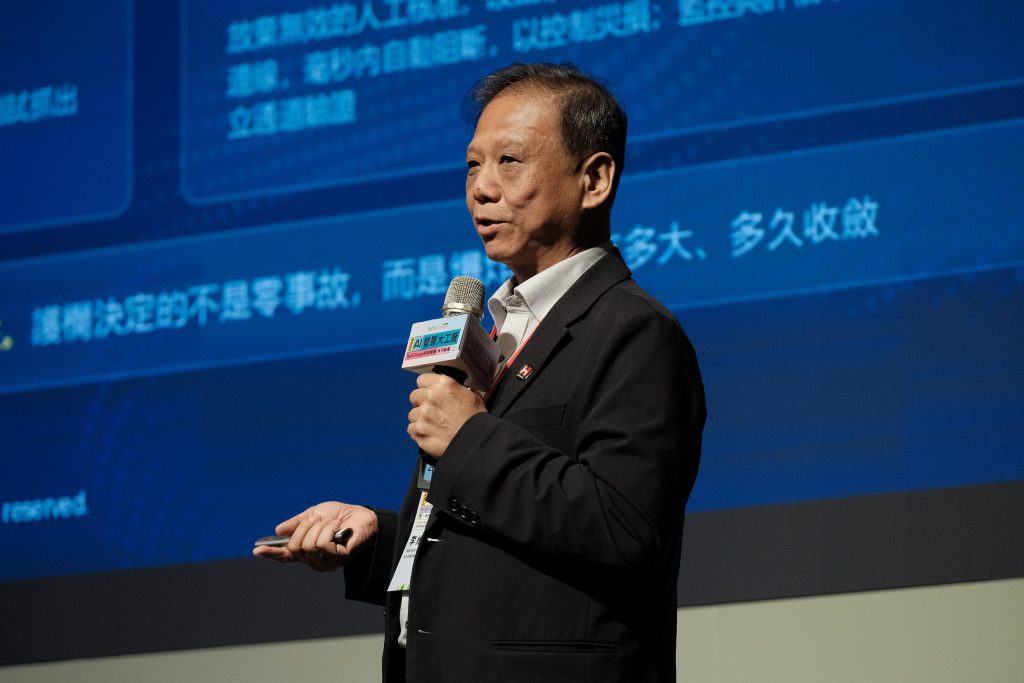
「集團今年一天被攻擊約三億次,到六月已是一天六億次。」鴻海研究院執行長兼資通安全研究所所長李維斌表示,現在的攻擊已經不可能完全擋下,治理重心只能從入口移到後果。即使資安防護做到 99.999%,仍然有 6000次漏掉的機會。
李維斌指出,駭客如今不必再一層層突破防火牆與端點防護,因為企業內部已經有現成、握有適當權限的 AI Agent,只要直接對它下指令就能達成目的,加上這樣的行為在形式上完全合法,傳統稽核很難抓到。另一方面,調查顯示 79% 的員工並未遵守企業的 AI 使用政策,讓 Agent 留在系統裡替攻擊者預留了現成的入口。
因此鴻海的治理對策回到縮小事故的波及範圍,將網路切分從「macro segmentation」推進到「micro segmentation」,讓駭客事故被限制在可接受範圍。過去企業的網路多採 macro segmentation,把環境切成辦公網、產線網這類大區塊,一旦有人進到區塊內部,就能在裡面自由移動,而 Micro-segmentation 則將網路存取控制細化至機台、應用或服務,預設不互通,僅依業務需求允許必要連線。即使 Agent 被挾持,也能限制其可觸及的資產與服務,避免合法權限被串聯成更大的攻擊路徑,降低攻擊擴散的風險。
TeamT5:先看得到、才說得清,才管得住
TeamT5 Senior Manager 侯翔齡觀察到,企業在面對 AI 時會出現兩種極端情況:一種怕出事全面禁用,另一種則是積極導入卻不清楚企業內部到底有誰在用。
侯翔齡建議企業,治理的步驟應該要做到「先看得到、才說得清,才管得住」,並以政府單位的法規為例,主管機關已明確要求特定中國製模型不得使用,但因為企業沒有這方面的盤點能力,所以也不知道有哪些人正在使用。
「應該要在還沒出問題之前,就先做檢查,」侯翔齡表示,應該要將「治理」當成「健康檢查」,掃描企業內部電腦、盤點裝了哪些 AI Agent、有無刻意隱藏、是否權限過大、能否存取機敏資訊,並逐條列出風險高低並附上改善措施,將重點放在不只是找出問題,而是知道怎麼把威脅降下來。
SAS:讓每個決策都留下軌跡
SAS 台灣產業顧問郭泰竹指出「AI 正在取代 entry level 工作」,新進軟體工程師需求緊縮,而這件事對企業的真正衝擊不在人力成本,在於知識接下來要傳給誰,當基層工作被接走,過去累積的業務理解,就少了承接的對象。另一方面,當企業養的 Agent 越來越多,又如何確認目前正在用的 Agent,值不值得被信任?
郭泰竹認為若信任要成立,企業需要同時處理兩件事。其一,「人永遠是最重要的」,需要把人留在決策的最後一步,當 AI 完成推理後,Agent 應該回過頭來問「我做出來的答案是這樣,請問你要執行嗎?」讓可控範圍長在企業自己的決策流程上。其二,讓每個決策都留下軌跡,SAS 把模型、Agent、提示詞範本都視為需要納管的 AI 資產,以及有哪些參照資料,讓內部稽核與外部監管看到的是同一份紀錄。
KPMG:把治理拆成治理層、管控機制和評測層
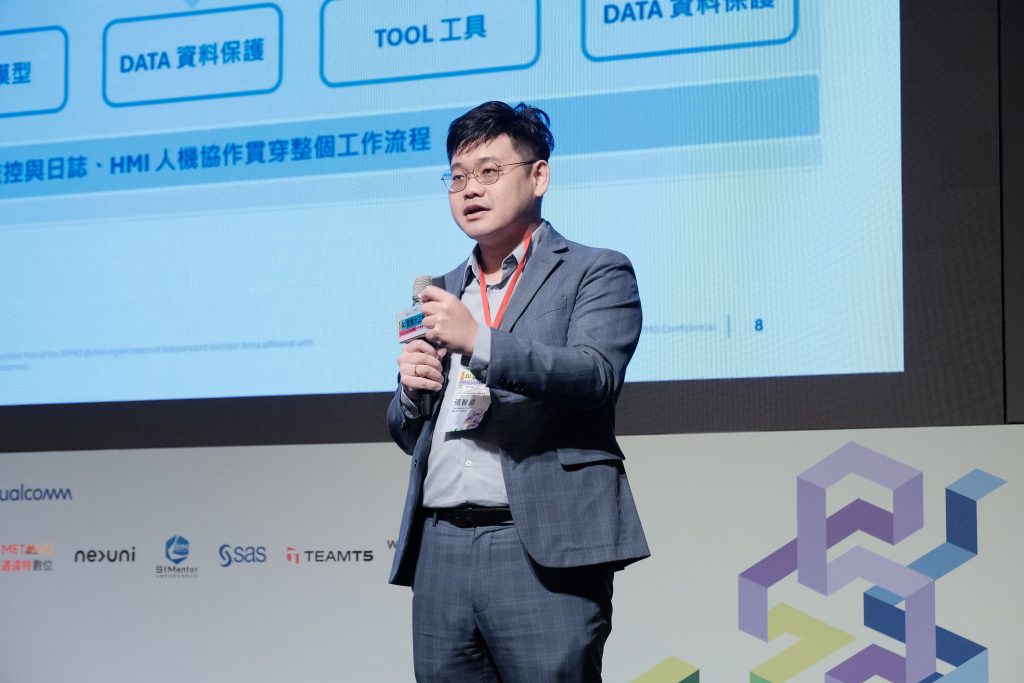
KPMG 安侯企業管理數位創新副總經理張智淵指出,過去生成式 AI 犯錯頂多說錯話,但 Agent AI 已經會開始執行動作、跨系統、呼叫 API,而且造成的結果可能不可逆。既然風險已經從內容轉為行為,張智淵建議把 Agent 當成員工來管理。報到時先確認身分、發放識別證,識別證上規範哪些門能進、哪些不能進,再往下界定哪些資料與文件能碰,同時也提醒,把人放進流程並不等於治理完成,比喻主管對一個做事很好的員工,漸漸就不會細看他的東西,但風險往往就出現在這種惰性裡。
因此張智淵建議企業把治理拆成三層。最上層是治理層,由董事會與管理階層先定義哪些使用情境該怎麼管,並確立問責機制;中間是管控機制;最下層則是稽核軌跡與模型上線前、中、後的評測。張智淵進一步表示,Agent 已經具備自組團隊的能力,所以現在所做的控管,是為了之後能夠管理一個 Agent 團隊。
正如鴻海研究院執行長在本場「AI 智慧大工廠論壇」上所說:「科技的雙面刃,從來不是要不要用它,而是用了它以後,當刀鋒失控時,誰能握的住刀柄,只要把刀柄握好了,才敢放手讓 AI 做更多的事情。」