
專訪:戴季全
撰稿:張哲瑋
談到主權 AI,不少人的第一印象是台灣要訓練一個自己的大模型。數位發展部政務次長侯宜秀在《全新一週》提出不同看法:從主權的概念來看,主權 AI「一定不是只有硬體,或甚至不是一定只有模型」,資料、治理與安全同樣關鍵。
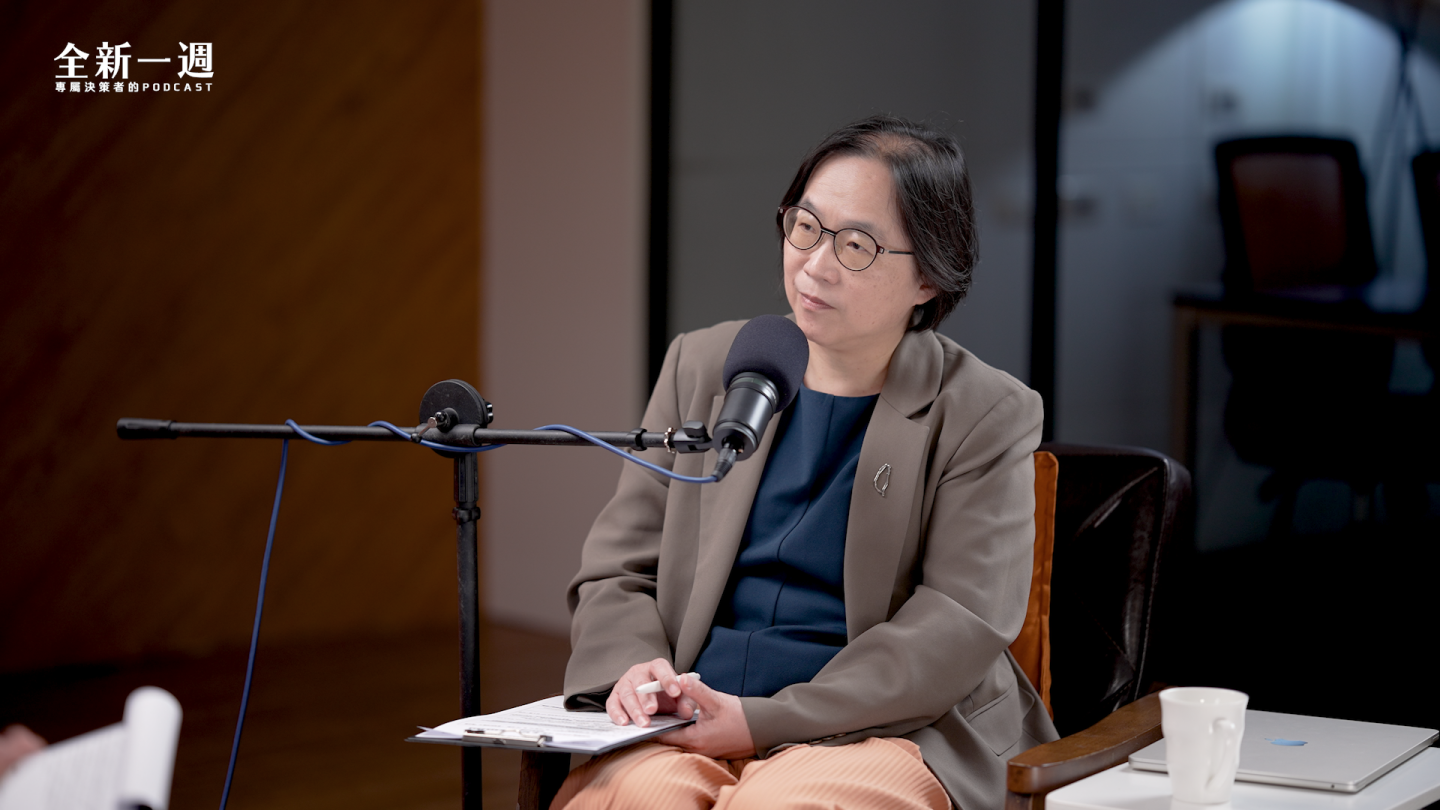
侯宜秀是律師出身,2025 年 9 月加入政府前,曾任財團法人台灣人工智慧學校基金會秘書長,也是 g0v 零時政府揪松團決策委員。本集節目中,她從主權 AI 的架構,談到企業導入 AI 代理(AI Agent)後的資料治理、風險管理與商機。當 AI 代理開始替企業執行任務,資料該留在哪裡?風險又該如何管控?
主權 AI 不只是模型:為什麼要在「五層蛋糕」上再加一層資料?
侯宜秀指出,「主權 AI」一詞由 NVIDIA 執行長黃仁勳提出。主持人戴季全提到,這個概念有助 NVIDIA 多賣 GPU,她表示贊成,認為供應全球多數 AI 伺服器的台廠也能受惠。不過,要談主權 AI 涵蓋哪些面向,她回頭引用黃仁勳的另一個說法「五層蛋糕」。
黃仁勳在 NVIDIA 官方部落格的〈AI Is a 5-Layer Cake〉一文中指出,從產業角度來看,AI 是一個五層堆疊,上層仰賴下層運作,由下而上分別是能源、晶片、基礎設施、模型與應用。侯宜秀則表示,數發部在思考台灣的主權 AI 政策時,認為應在這五層架構之外,另外納入資料。
她解釋,資料代表過去累積的 Know-how 與知識,也包含 AI 時代會持續累積的東西;處理好資料治理,等於在處理未來如何持續提升競爭力。人才、治理與安全則貫穿這六層,目標是打造可控、自主、安全、有韌性,並且「對齊我們所願意認同的價值」的 AI。
資料又分兩層,政府的處理方式也不同。通用的訓練資料,政府會推動主權語料庫,當作一種基礎建設,目前從政府部門不涉及個資的資料做起。據《中央社》報導,數發部的「台灣主權 AI 訓練語料庫」已整合正體中文高品質語料,開放各界使用。
導入 AI 代理後,企業的使用資料與 Know-how 如何留在自己手上?
至於另一層,則是企業與組織在使用 AI 過程中,持續累積的資料。侯宜秀坦言,這類資料多半分散在企業、組織或個人手上,而且不斷累積,政府不太可能即時蒐集、彙整;各界對此的意識也「還沒有那麼高」,因此更重要的是推動一套 AI 導入的架構。
她說,數發部很希望推動「主權代理人平台」:公司內部要有一套治理制度,系統與平台遵循這套制度,讓每位使用者的使用資料,能累積、保護在公司或組織內。不過,平台不會由政府替各企業建置,因為各家需求不同;數發部希望以開源的方式,提供示範性的平台案例作為基礎。
戴季全提到,隨著算力基礎設施化、模型商品化,台灣有機會發展「AI 勞動力」。侯宜秀認為,這正是「百工百業用 AI」的結果:過去可能要 10 個工程師做 6 個月的事,現在也許 1 個工程師搭配 50 個 AI 代理,三個禮拜即可完成。
但她提醒,以終為始來看,企業最重要的是設定與自身發展方向直接相關的正確目標,再驗證 AI 是否真的達成,「這個是困難的事情」。過程中至少有兩件事要顧好:持續降低成本,以及保護資料的機敏性與 Know-how。她說,AI 勞動力的架構,就是企業內部如何部署、分派任務的整套架構;接下來不只要培育人才,還要「培養企業的能力」。
數發部的 AI 風險分類框架如何劃分管理?3 大類風險、4 步操作流程
AI 代理帶來的風險,又該由誰來管?侯宜秀說,加入政府 13 個多月來,她深刻體會到數發部的業務,幾乎任何事都需要與其他部會合作。以銀行如何使用 AI 代理為例,數發部並不具備銀行管制與治理所需的領域知識。
她指出,今年 1 月公布施行的《人工智慧基本法》只有 20 條,和歐盟《人工智慧法》(AI Act)差別很大,提供的是框架,曾有公務員形容這部法律「看起來像是一個分工表」。數發部的角色是提供協作架構,並在 7 月發布「人工智慧風險分類框架」,作為與各部會合作的共識。
框架把風險分成 3 大類、共 20 個子類:AI 系統本身的技術設計缺陷、部署後操作及人機互動問題,以及社會結構與環境衝擊。各應用場景可以像對照檢查清單一樣檢視風險,例如 AI 代理就可能做出危險行為,或超出權限範圍的行為。
流程則分 4 步:先盤點應用情境,例如自駕車、號誌管理,或金融業的 AI 代理與客服機器人;接著依 20 個子類識別風險;再評估嚴重程度與發生的可能性;最後由主管機關決定因應措施。侯宜秀強調,利害關係人在每個步驟都可以參與;就她所知,法務部與金管會就會與公會、協會合作,因為這些團體最清楚產業實際上如何應用 AI。
她也認為,AI 的管制「不是說你開罰就可以解決」,有些措施可以直接設計在系統裡。以醫療為例,AI 醫材會協助醫師標示辨識結果,但醫師累了可能過度依賴,「難道累了這件事情,你要去罰醫生或是醫院嗎?」她提到,可以在系統中加入警示機制。
權限管控、能力評測、成果驗證:AI 代理為何是資安業的新商機?
AI 安全與傳統資安有何不同?她認為兩者有重疊,但很多風險不是單純的資安問題,而是發生在人機互動之中,例如幻覺與過度依賴。也有風險落在灰色地帶,例如透過提示詞注入(Prompt Injection)或越獄(Jailbreak)越過安全護欄,問出敏感資料。因此在原有資安之上,還需要一套針對這些問題的指引與因應措施。
戴季全觀察,台灣資安業者已開始轉向 AI 安全,有機會發展成新的出口產業。侯宜秀認為,資安產業轉型為 AI 安全產業是「非常好的方向」,尤其在 AI 代理出現後,從權限管控、能力評測到任務成果驗證,都是一整套需求,可能由資安公司或系統整合(SI)業者承接,她認為這是非常大的商機。
她表示,數發部目前沒有規劃成立 AI 署或 AI 院;資安署與資安院仍聚焦狹義資安,廣義的 AI 安全反而是產業走得較快。政府較重要的是建立治理框架、對接國際標準,並以政策引導界定市場,讓企業意識到這些服務的必要。
AI 時代需要什麼人才?回到真實需求、領域知識與動手做
侯宜秀認為,人類的真實需求不會改變,人還是要看病、要吃飯;AI 會滲透到每個產業,勞動力也不只在白領,例如農業如何借助實體 AI(Physical AI)減少人力投入,就很需要發展。
因此,她鼓勵下一代了解世界的真實需求、培養領域知識,「因為你一定要有領域知識,你才知道怎麼把 AI 用好」,並動手做出 MVP(最小可行產品)。她說,AI 帶來非常多挑戰,「但它同時給了非常多機會」。
歡迎大家訂閱「科技報橘」YouTube 頻道,一起用《全新一週》節目,來迎接全新的一週!
*首圖來源:《TechOrange》