
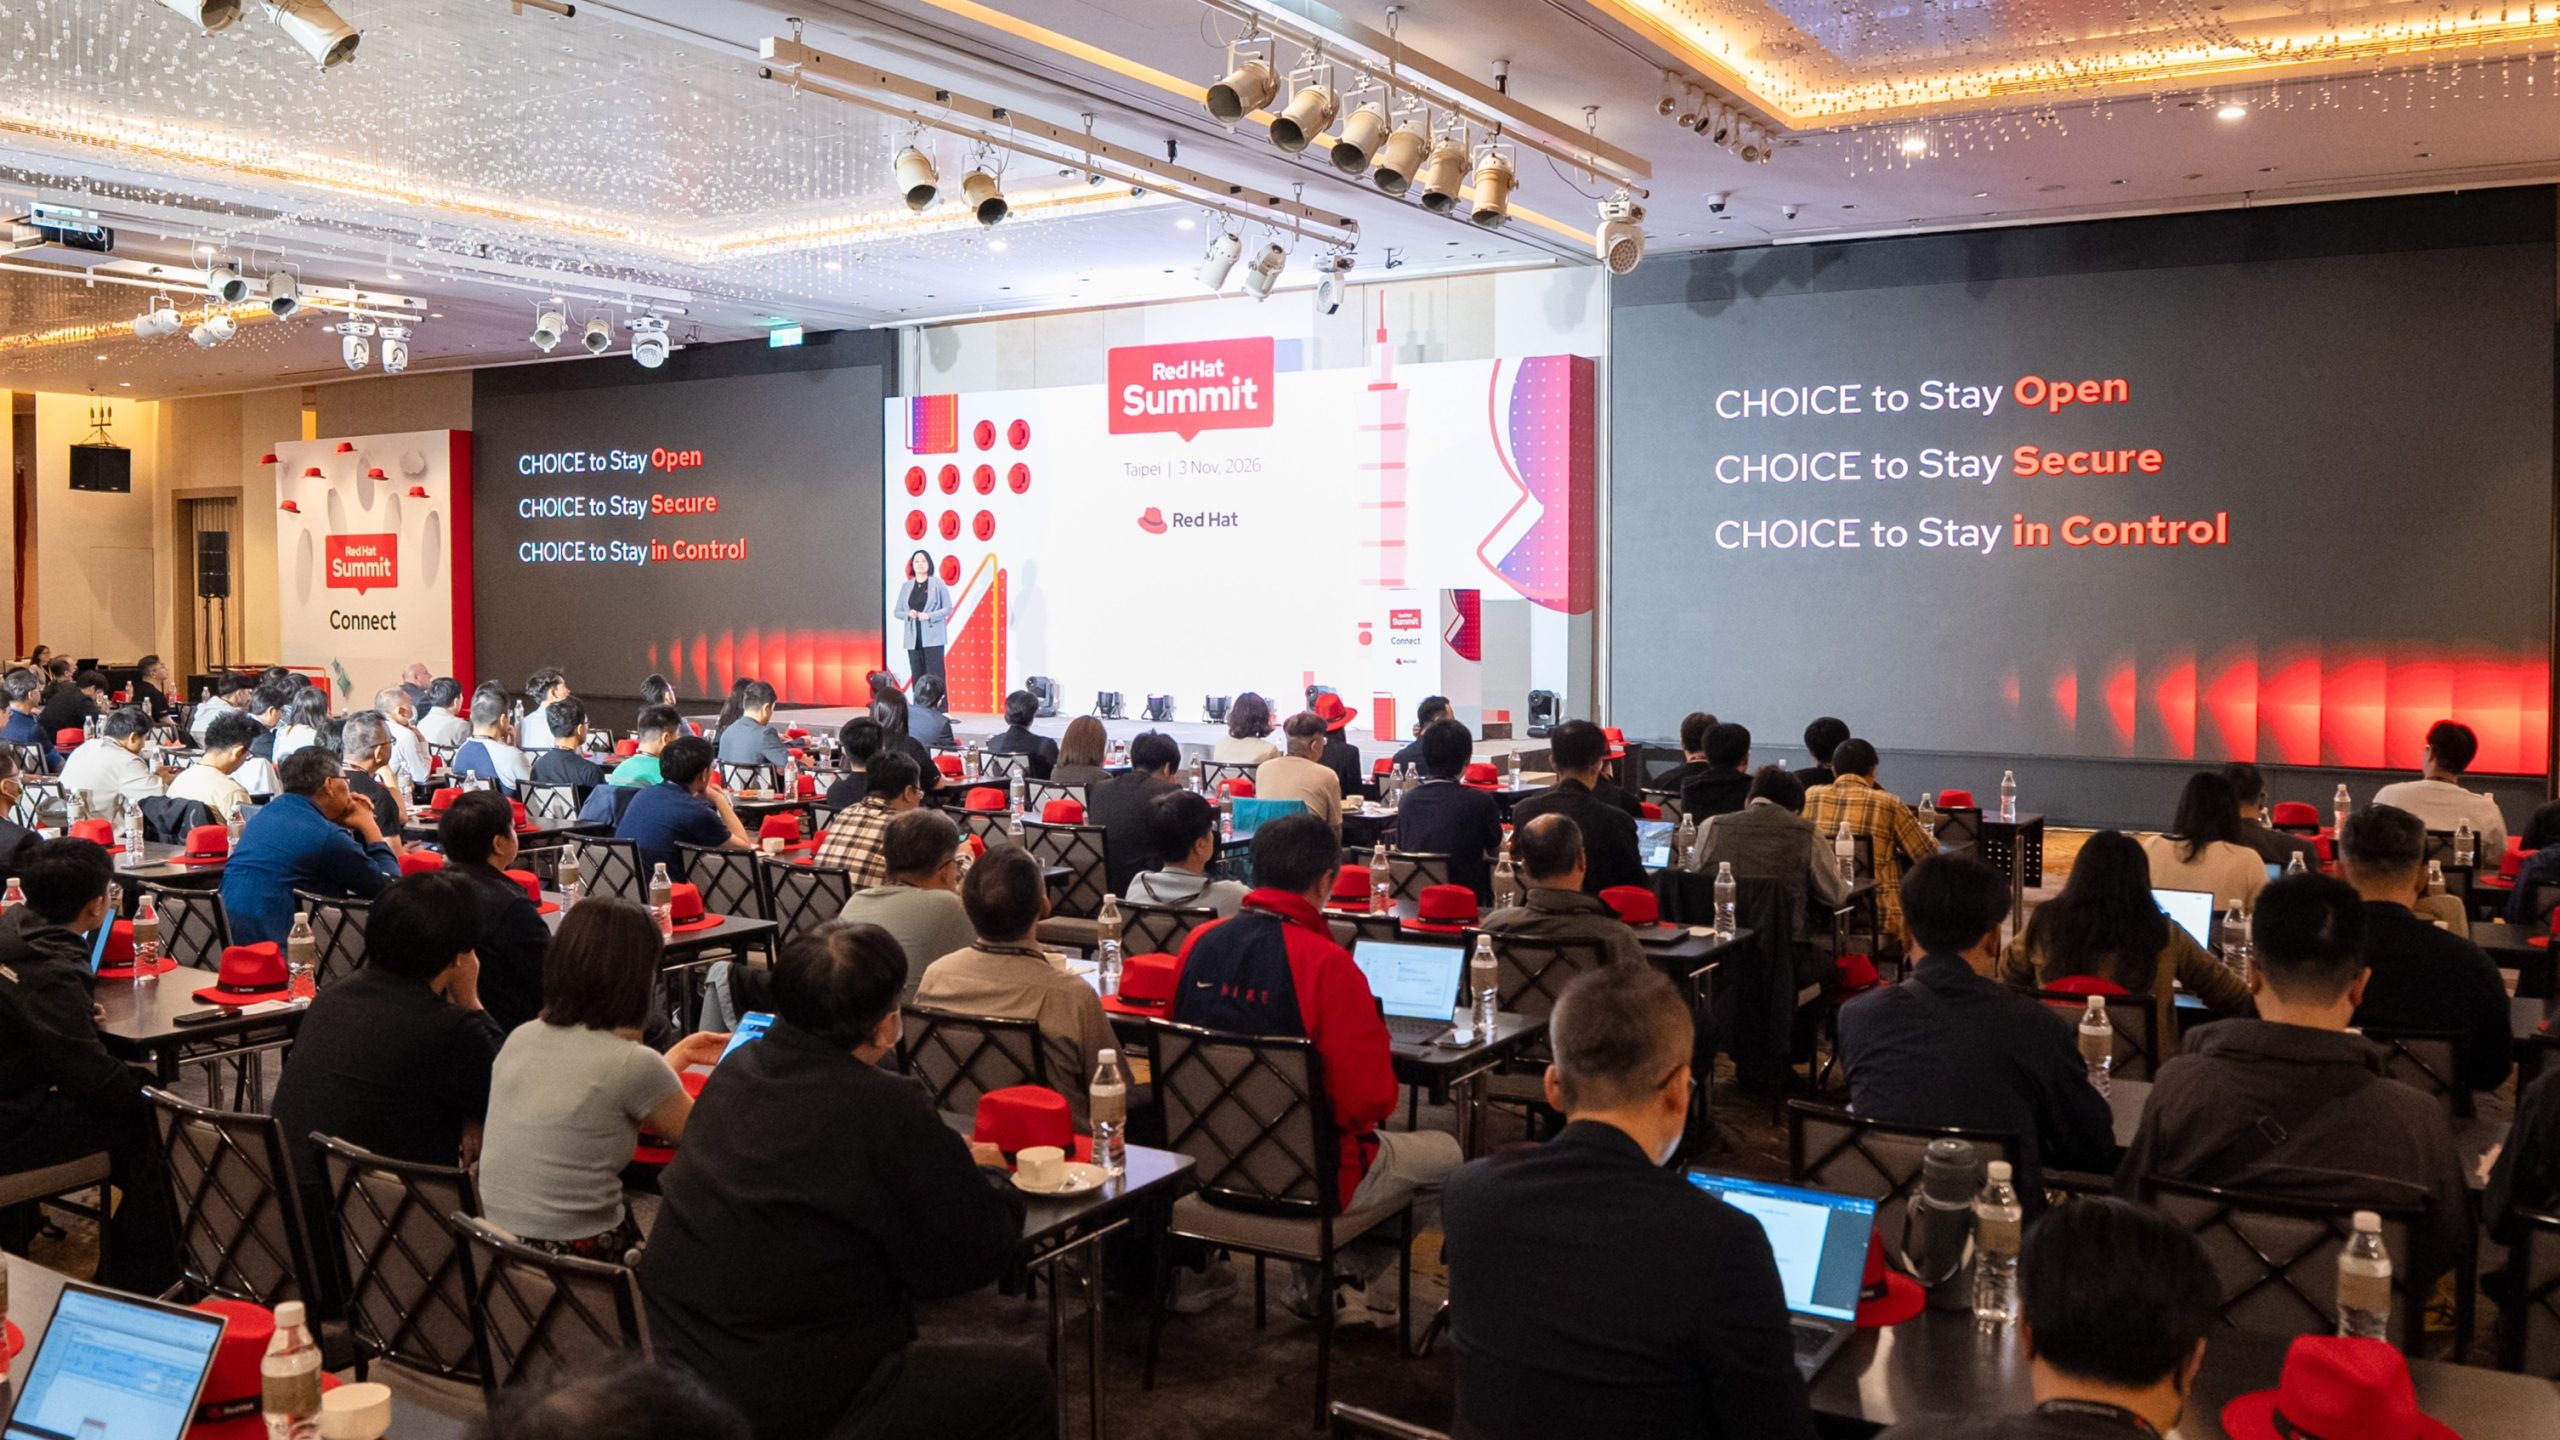
AI 模型、工具、平台更新速度越來越快,既有 IT 架構如何持續因應新技術與風險管理?如何避免被單一供應商綁定(Vendor Lock-in)?Red Hat 台灣區總經理孫媛音在 11 月 3 日 Red Hat 全球巡迴年會致詞中強調,「讓你的資料、基礎架構與決策權真正掌握在自己手上,這才是主權真正的價值。」
針對企業下一階段的 AI 布局,Red Hat 平台能支援「Any Model、Any Accelerator、Any Cloud」,任企業自由選擇適合自己的模式。面對預算和人力有限、既有 IT 投資不易汰換的現實,Red Hat 亞太區技術銷售副總裁 Fytos Charalambides 認為,企業 IT 應從「Token 消費者」轉型為內部的「Token 供應商」,統一管理 AI 算力與模型,並依照各部門需求提供 AI 服務,提高整體資源的使用效率。Red Hat 副首席解決方案架構師兼 AI 實踐 Peter Ho 現場展示 OpenShift AI 的 MaaS(Model as a Service,模型即服務)如何調度 GPU 資源,平台同時提供不同模型的效能與安全評測數據,協助企業評估部署的成本與效益。
除了模型效能與算力成本,資料安全及應用需求也會影響企業對部署方式的選擇。Red Hat 與 NVIDIA 合作推出的 Red Hat AI Factory with NVIDIA 支援混合雲部署,並透過 MLflow 追蹤 AI Agent 的執行歷程。此平台結合雙方的企業級 AI 軟體與加速運算技術,旨在協助企業打破傳統架構限制,讓 AI 應用從概念驗證(POC)順利走向正式生產環境。同時,透過端到端的跨環境整合與靈活調度,企業不僅能依業務場景自由選擇地端、雲端或邊緣部署,更能兼顧資料合規與運算效益,加速實踐各項 AI 落地成果。
在資安風險管理方面,Fytos Charalambides 指出攻擊者在 AI 輔助下,可能僅需數小時就能找出並利用已公開的安全漏洞(CVE),但企業往往仍需 30 至 90 天才能完成修補,顯示關鍵已從「有沒有漏洞」轉向「能夠多快補上」。為此,Red Hat 與 IBM 攜手推動開源資安計畫 Lightwell,結合軟體供應鏈安全與自動化修補機制,並將修補流程延伸至 Red Hat 既有產品以外的開源元件。
穩定營運與創新,不必二選一
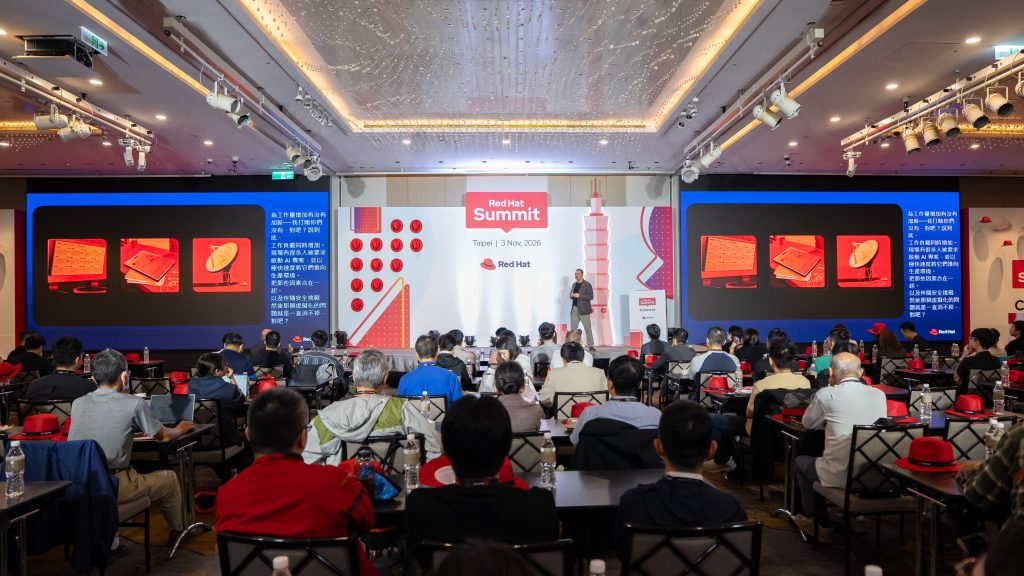
如何跨出系統現代化轉型的第一步?台灣微軟雲端與 AI 平台解決方案事業部資深副總經理王譔博表示,「穩定營運與創新,不必二選一」建議企業優先盤點硬體或授權即將到期、既有架構拖慢業務創新,以及需整合 AI 新應用的三類系統。Red Hat 與微軟自 2015 年起持續合作,透過雙方共同開發的 Azure Red Hat OpenShift(ARO),以及 Azure 上的 RHEL 等方案,支援企業在雲端同時運行既有系統與新型應用。Red Hat 台灣首席解決方案架構經理游政杰則提醒,企業在評估完長期成本、實際效能與系統相容性後,可依業務需求分階段完成遷移,兼顧營運穩定與擴充彈性。
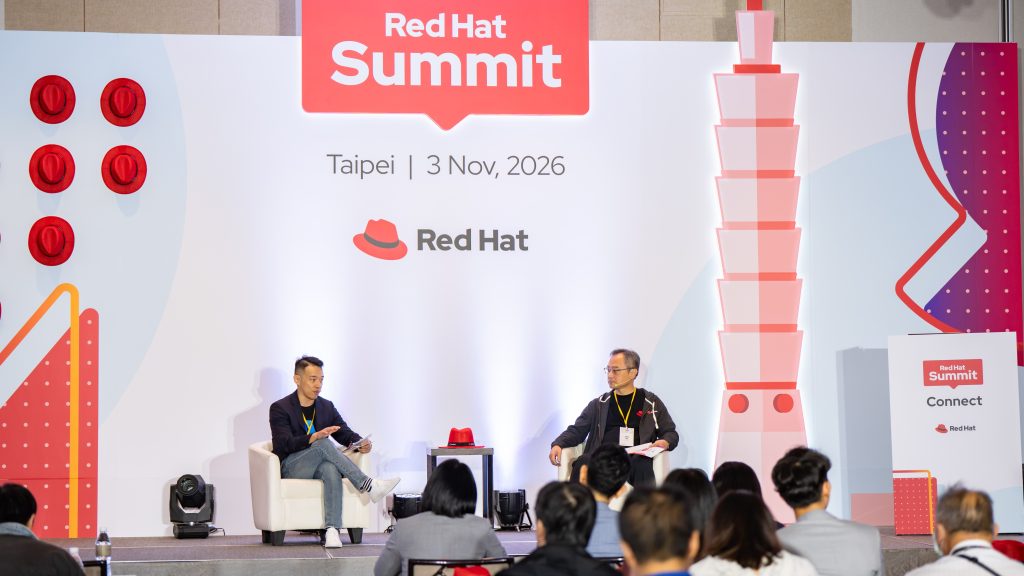
Red Hat OpenShift、RHEL、Ansible 則分別從應用平台、作業系統及自動化維運三個層面,支援企業既有系統的轉型與管理。Red Hat 資深解決方案架構師孫翊軒表示,OpenShift 不再只是容器平台,而是包含 Kueue、DRA 等資源管理技術的完整架構,能精細切分並排程 GPU 資源以提升 AI 算力使用效率。本身內建 AI 管理與自動化能力,不僅能在單一介面整合呈現 VM、容器與 AI Token 用量等可觀測性數據,面對 AI Agent 工作站這類「用完即撤」的動態環境需求,更能透過模板與自動化機制快速建立及回收資源,大幅簡化日常維運流程。
針對 ERP、CRM 等受限相容性與遷移成本,無法頻繁升級的核心系統,Red Hat 解決方案架構師鍾文哲說明,企業可透過 RHEL 的延長支援方案(Long-Life Add-On)持續取得關鍵安全修補,免除系統支援到期就被迫升級的營運風險。RHEL 同時已導入後量子密碼學(PQC)防護,提前抵禦駭客「先蒐集資料、未來再解密」的量子威脅。Red Hat 資深解決方案架構師陳柏青則指出,許多系統漏洞來自於開發時打包了過多用不到的軟體套件,若改用僅保留必要元件的精簡強化映像檔(Red Hat Hardened Images),就能從源頭縮小攻擊面,減輕後續修補漏洞的維運負擔。
當 AI Agent 開始協助企業 IT 團隊進行系統異常診斷、漏洞修補等維運工作,如何避免 AI 自主操作影響正式環境?Red Hat 資深解決方案架構師疏宇軒提出「作業邊界、人工監督、稽核軌跡」三大治理支柱,透過 Ansible Automation Platform 將事件觸發、AI 分析、人工審核與既有自動化腳本整合至同一工作流程,並以 Policy as Code(政策即程式碼)把關變更合規。「人的判斷在 rulebook 撰寫的時候,而不是事件觸發的那一刻,」疏宇軒強調,將維運經驗轉化為規則,才能在加速異常處理的同時確保執行可控。
從底層系統、應用平台到自動化維運的全面布局,最終都收束至企業對「主權 AI」的整體治理。IBM 大中華區戰略發展負責人卓雨濃在對談中破解四大迷思:自行擁有軟硬體不等於掌握控制權、資料留在境內不代表沒有營運風險、多供應商策略仍可能受外部政策限制,且主權與監管要求不必然拖慢創新。Red Hat 台灣首席解決方案架構經理游政杰則提出「可視性、治理、可攜性、可替代性、業務影響最小化」五大評估面向。IBM 與 Red Hat 攜手推出的 IBM Sovereign Core,構想源自台灣客戶實戰經驗,即透過統一平台讓各部門依循共同規範開發與使用 AI,並支援主權雲、隔離環境、混合或邊緣運算等架構模式(Pattern-based)部署。
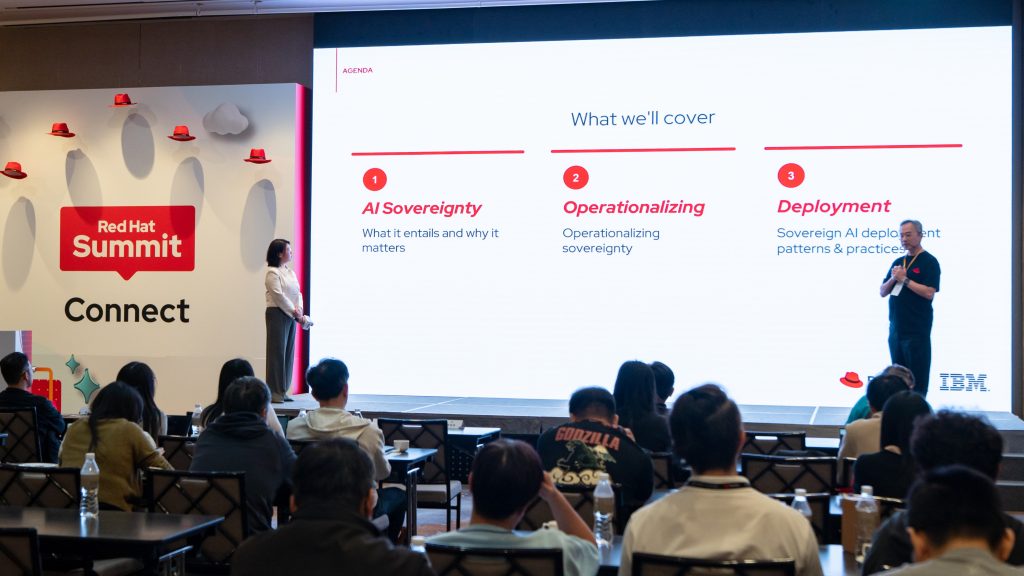
如同 Fytos Charalambides 所強調,AI、資安、虛擬化與成本不應再被視為四筆獨立預算,唯有從整體 IT 投資與治理角度共同規劃,以開放架構保有選擇權、以安全與治理機制確保每一步 AI 布局可控,才能真正落實「掌握在自己手上」的主權價值。