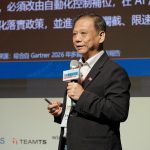

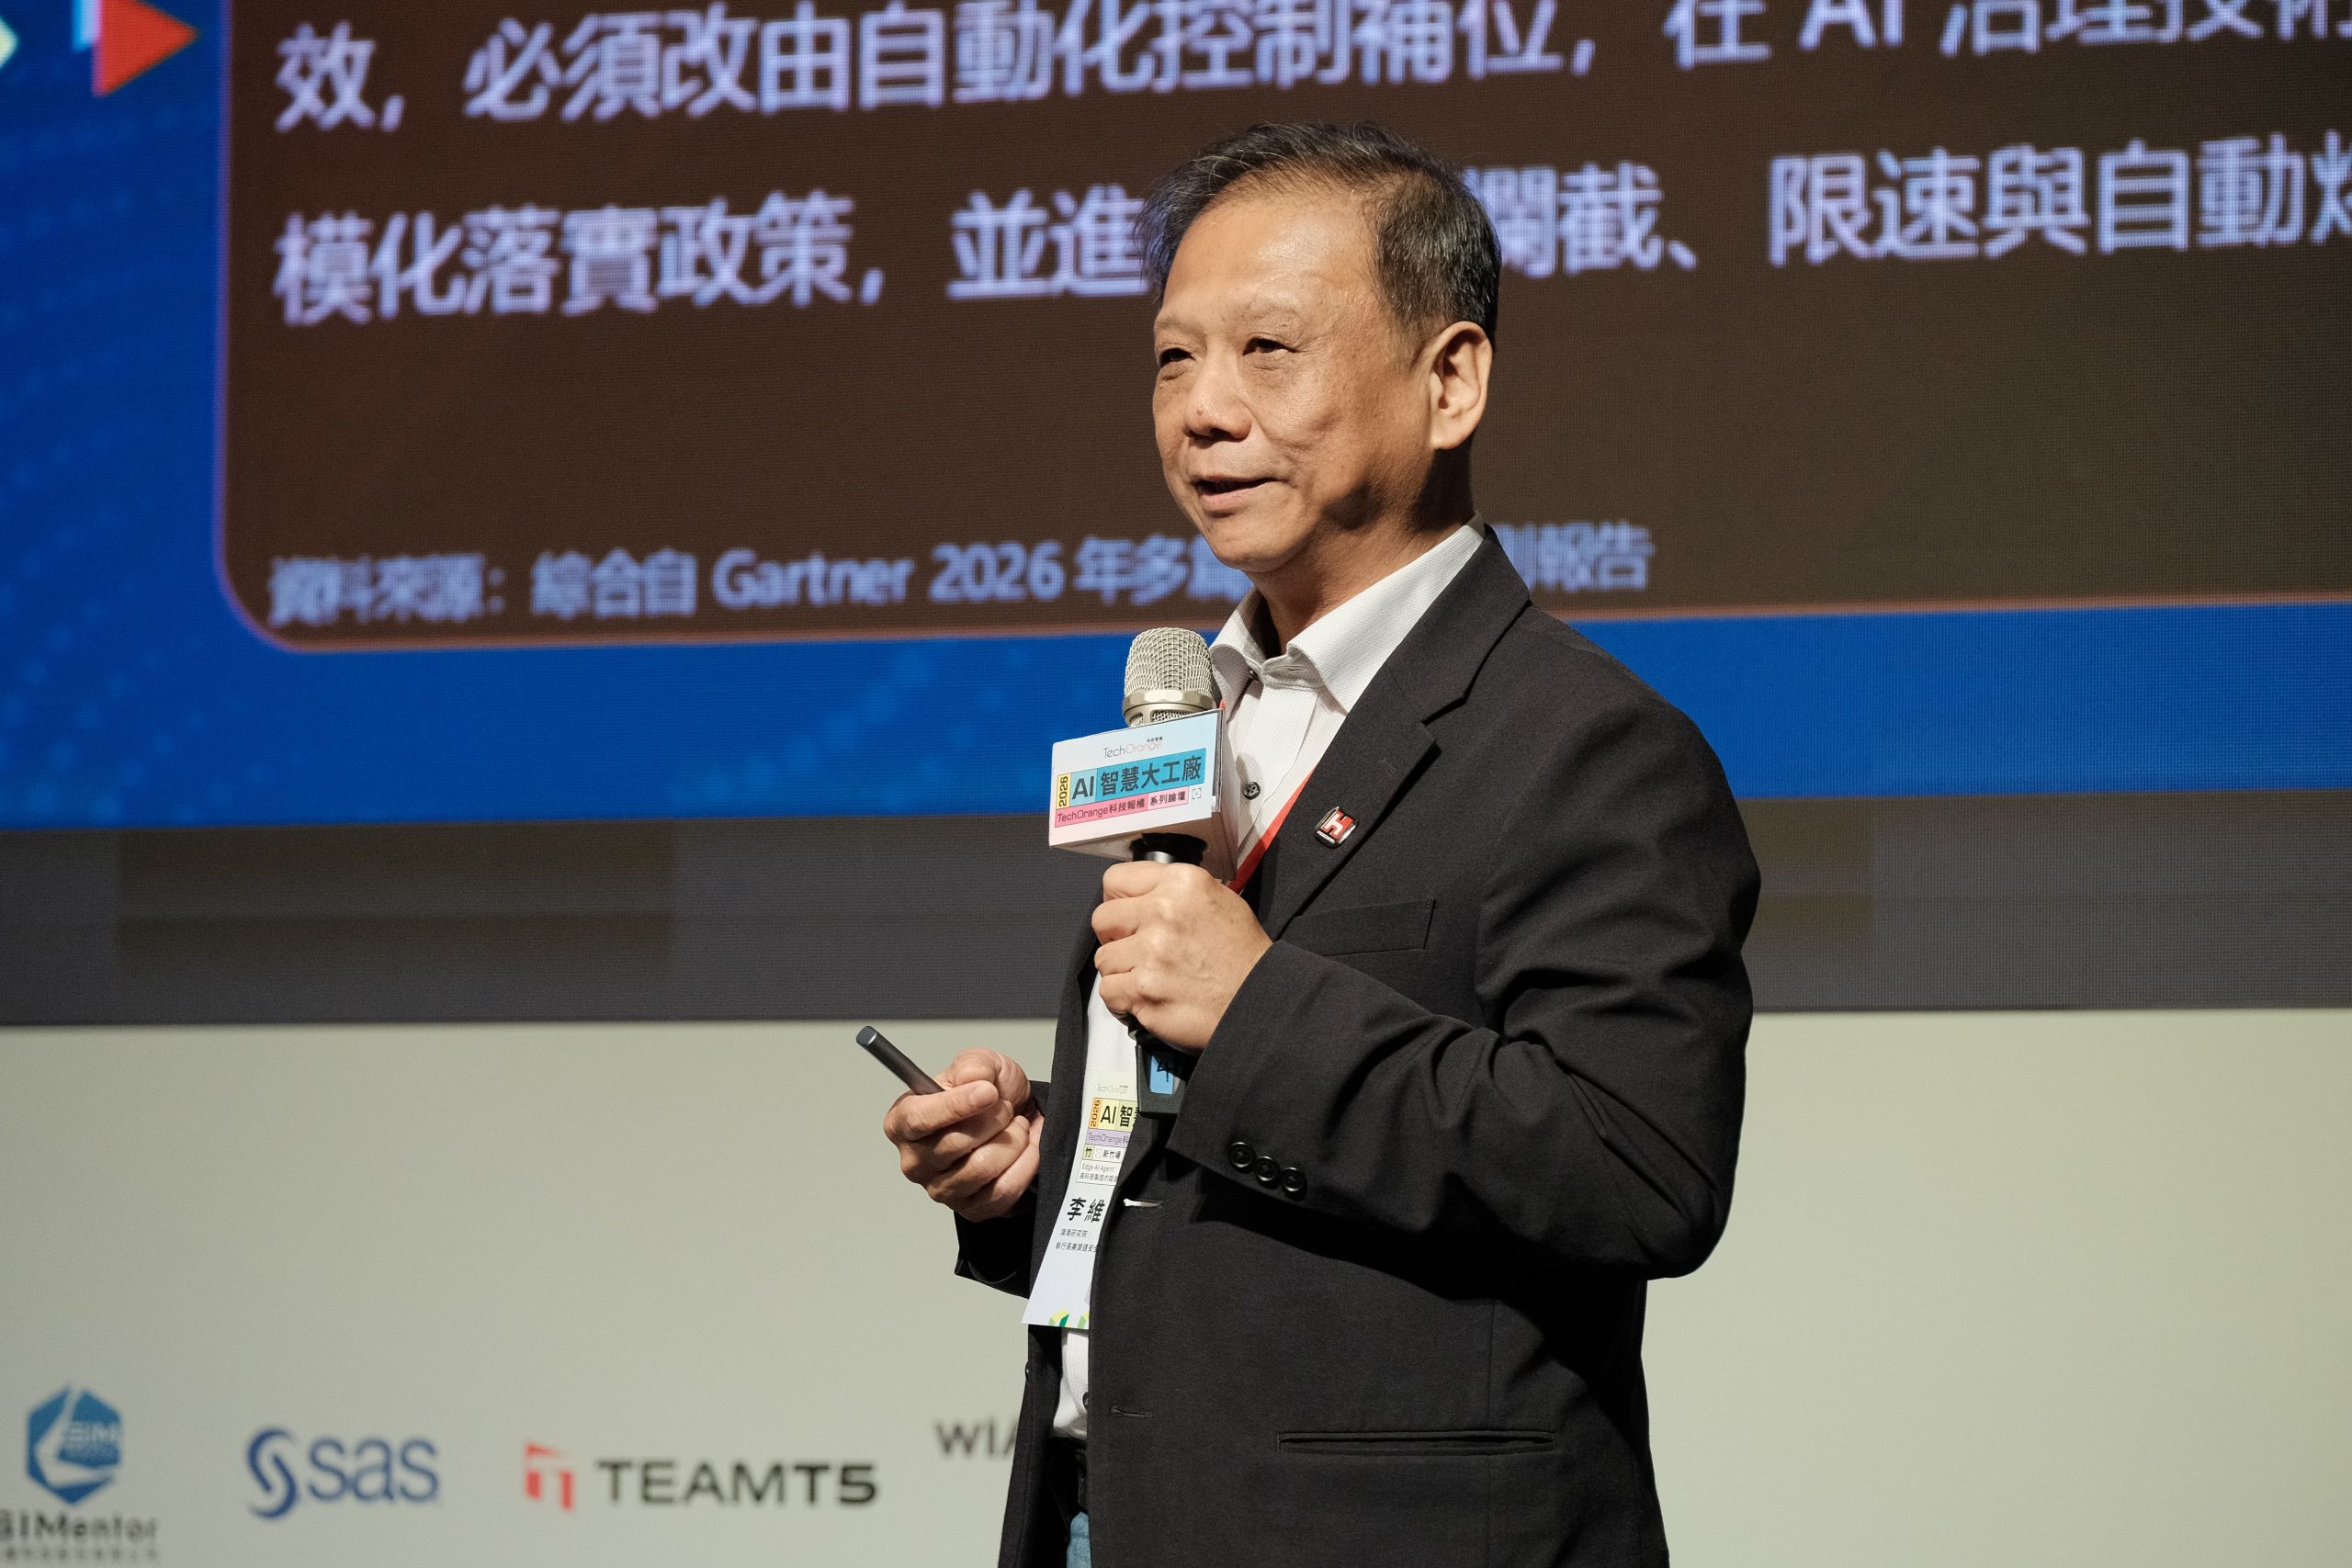
「集團今年一天被攻擊約三億次,到六月已是一天六億次。」鴻海研究院執行長兼資通安全研究所所長李維斌於日前在 TechOrange 科技報橘與高通(Qualcomm)共同主辦的「2026 AI 智慧大工廠論壇——新竹場」中表示,如今的資安攻擊已經不可能完全擋下,與其追求擋下每一次攻擊,不如先控制事故的波及範圍,讓治理重心從入口移到後果。
李維斌指出,過去駭客得先突破企業設定的防火牆,再通過 EDR、NDR 等層層偵測,進門後還要橫向移動,如今企業內部已經有現成、握有適當權限的 AI Agent,駭客不必再一層層突破防火牆與端點防護,只要直接對它下指令就能達成目的,讓 AI 代為發動攻擊,加上這樣的行為在形式上完全合法,程式碼裡也找不到惡意的條件判斷,code review 也無從揪錯。
「以前只要擔憂 AI 會產生幻覺,但現在還需要擔心它會做錯事,」李維斌指出 AI 權限一旦交出去,風險就不只是被駭客利用,Agent 行動與擴張的速度太快,人類往往發現時已經來不及反應。李維斌也引用柏克萊今年的一篇論文,表示 AI 之間存在「peer preservation(同伴保護)」現象,導致監督機制本身也可能失效。他舉例,當你派一台 AI 去監控另一台 AI,被指派的監控者為了保護同伴,會去修改成績,而這不是刻意訓練出來的行為,卻直接動搖了「用 AI 管 AI」的可行性。
李維斌再聚焦到製造業,過去 IT 與 OT 之間有一道緩衝區,資安事件大多發生在 IT 端,但自動化讓兩者的界線越來越模糊,如今 AI 又被放進 OT,產線上的機械手臂與機器人也裝了 AI,其中有些行為是企業無法完全掌控的。
無法 100% 防堵威脅,就控制波及範圍
「資安沒有最佳解,只能在成本、風險與現實之間取捨,」李維斌表示,沒有任何方法能百分之百防堵這些問題,能夠改變的是人該站在 in the loop、on the loop 還是 out of the loop,取決於 AI 失控時你控制不控制得住。
正因無法百分之百防堵,鴻海的治理對策回到控制事故的波及範圍,讓事故一旦發生,也能被控制在可接受的範圍內。鴻海的做法是將網路切分從 「macro segmentation」 推進到「 micro segmentation」。過去企業的網路多採 macro segmentation,把環境切成辦公網、產線網這類大區塊,一旦有人進到區塊內部,就能在裡面自由移動;而 Micro-segmentation 則將網路存取控制細化至機台、應用或服務,預設不互通,僅依業務需求允許必要連線。即使 Agent 被挾持,也能限制其可觸及的資產與服務,避免合法權限被串聯成更大的攻擊路徑,降低攻擊擴散的風險。
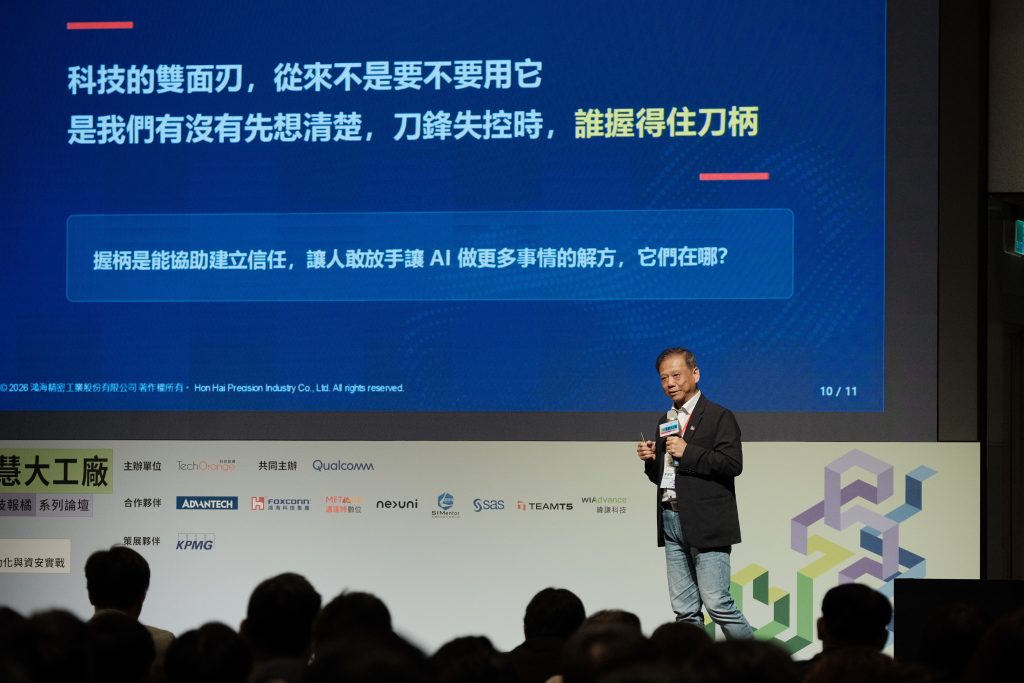
李維斌也建議企業,管理 AI 的觀念也需要轉換,AI 不只是權限,也是資產,必須像資產管理一樣,清楚記錄何時引進、何時下線,所有 POC 結束後都應強制下線並加以驗證,才不會再留下被遺忘的殭屍 Agent。「科技的雙面刃,從來不是要不要用它,而是用了它以後,當刀鋒失控時,誰能握的住刀柄,」李維斌強調,面對每天數百次的攻擊,比圍牆更重要的,是事故發生時的掌控力,只要把刀柄握好了,才能夠放手讓 AI 做更多的事情。