
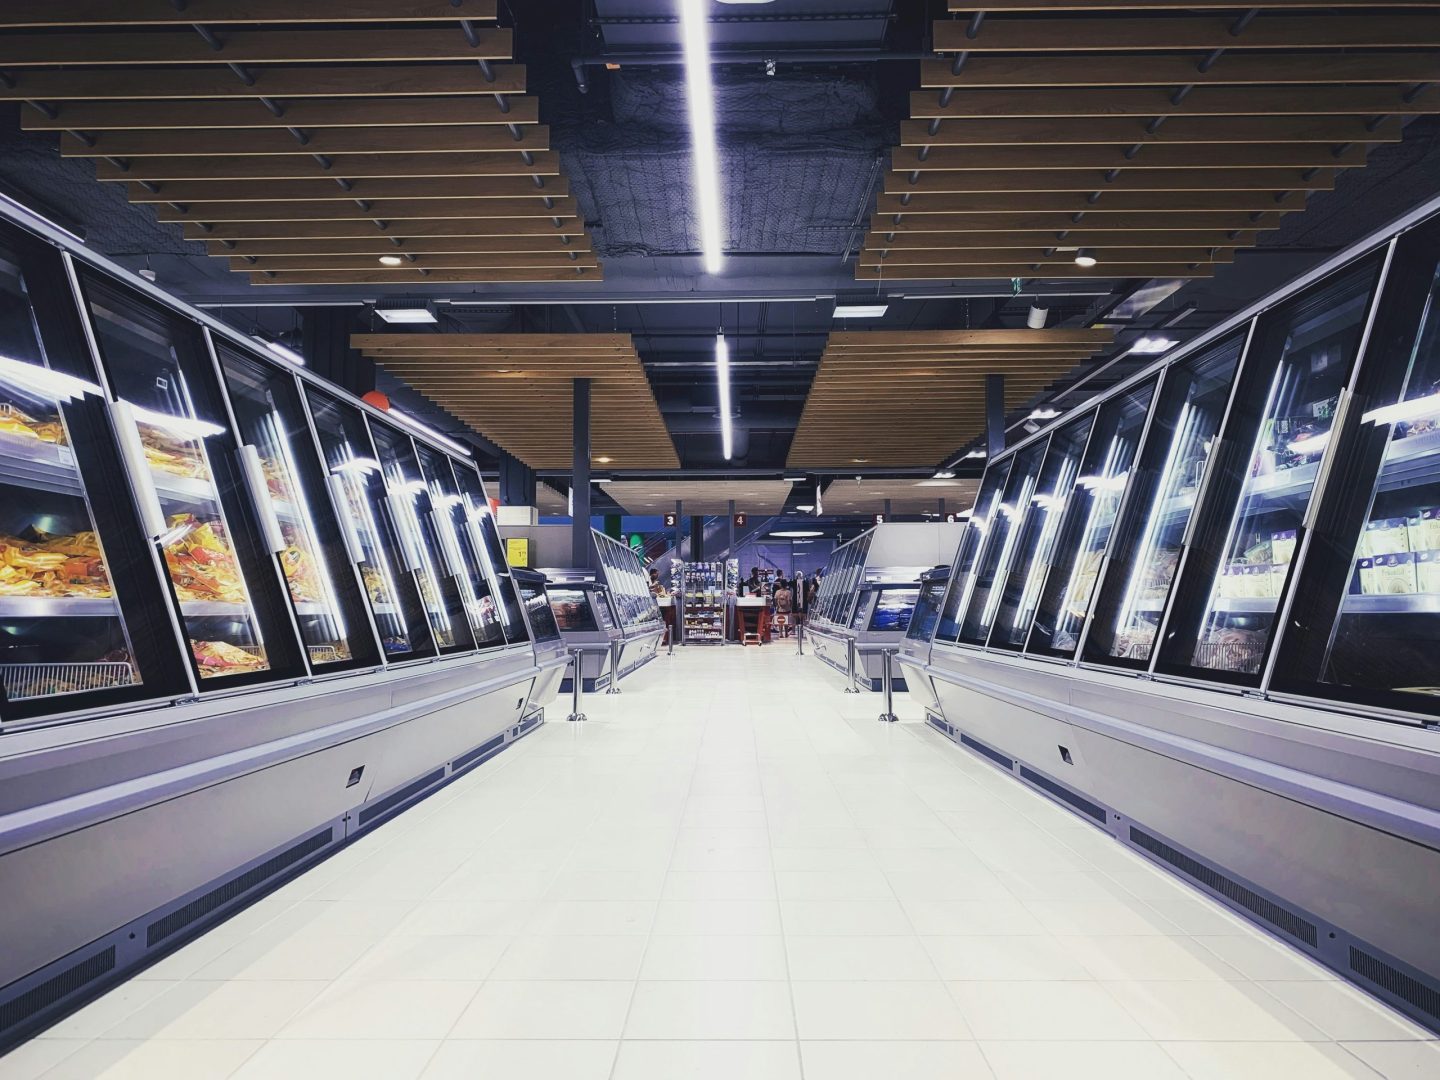
10/11 夜間起,法國數百家超市的冷凍設備遭到遠端攻擊,被強制切換成除霜模式,溫度最高被調到 50°C。Intermarché、Carrefour 等連鎖食物腐壞,數家店甚至起火。三週後,11/1 深夜到 11/2,比利時、愛沙尼亞、愛爾蘭、盧森堡、荷蘭與瑞典逾 100 家店的冰箱與冷凍櫃又再升溫,芬蘭、義大利、葡萄牙也傳出災情,受害者從大型連鎖到小肉舖都有;同一天,法國血液機構(EFS)也有 3 個站點的冷藏室,溫度與除霜門檻被調到極高。
這幾起事件的共通點是,遭到改動的不是企業的電腦,而是管理冷藏設備的控制器。這類控制面板愈來愈常被接上網路,方便維護廠商遠端調整;一旦被動手腳,造成的就是報廢食品、門市起火這類實體損失,業者甚至可能不知道自家設備暴露在網路上。這些設備為什麼這麼容易被駭?業者又該從哪裡著手防護?
從超市延燒到血庫:遭改動的是冷凍設備,而非企業電腦
以血庫事件為例,EFS 證實,一家「冷凍設備供應商」遭遇資安事件,部署在 3 個站點、存放輸血與製藥用血漿的冷藏室,監控與控制系統被調整。據首先披露的法國週刊《鴨鳴報》(Le Canard enchaîné)報導,攻擊者企圖把平時維持在 -30°C 的溫度調到 110°C。EFS 表示,監控與警報系統及時發現異常,產品也預防性移往其他設施,沒有血液製品損失。
《鴨鳴報》也指出,受影響的供應商是 Coolworld。Coolworld 表示,「目前媒體報導的漏洞,涉及第三方供應商的元件,不在 Coolworld 的直接控制範圍內」,並稱只有少數設備受影響。至於超市的兩波攻擊,目前沒有人出面認領,調查人員也還沒確認兩波是否相關。
類似的疑雲也出現在美國。《Reuters》10/29 獨家報導,據 4 名知情官員表示,美國國防部正將 8 月多家軍營超市冷凍櫃異常的事件,視為疑似駭客攻擊;至少 6 家超市受影響,其中至少一處的冷凍櫃是在夜間被調高溫度。一名官員表示,軍方調查人員已與法國方面聯繫,但《Reuters》無法確認調查是否已有結論。
工業資安公司 Xona Systems 執行長 Bill Moore 認為,根本問題在於這些控制器原本設計成獨立的介面、由技術人員到場維修,如今卻愈來愈多被接上網路,而冷凍設備一旦暴露,後果可能特別嚴重。比利時 Howest 應用科技大學 Cyber 3 Lab 研究員 Laurens Singier 也告訴《Reuters》:「如果看數字,仍有大量工業設備暴露在公網上,而且在很多情況下,身為肉舖或巧克力店老闆的你,自己甚至都不知情。」
管理介面直接對外、沿用預設密碼、韌體沒更新:冷凍控制器為何容易下手?
法國國家資安局(ANSSI)旗下的電腦緊急應變小組 CERT-FR 在警示中指出,已掌握冷凍設備商丹佛斯(Danfoss)的 AK-SM、AK-SC 系列,以及 Copeland xweb、Dixell xweb 冷凍設備遠端控制器大量遭入侵的案例,並強調「整體而言,將管理介面暴露在網際網路上,有違最佳實務」。Singier 說得更直接:「在這次事件中,弱點主要是把這些設備放在公網上。它們根本不該出現在那裡。」他表示,這類系統的常見問題,還包括業者沒有更改製造商設定的預設密碼,或是執行有已知漏洞的舊版軟體。
網路情資業者 Censys 分析,攻擊前公開在網路上的丹佛斯 StoreView 控制面板有 61% 位於法國,大部分執行的版本仍有一項 2025 年 3 月揭露的漏洞:未經驗證者可用依當天日期算出的代碼,以管理員身分登入,不需要管理員密碼。丹佛斯一年多前已修補這項漏洞;根據 Censys 整理,丹佛斯表示,多數受影響的控制器要不是不再獲得安全更新的舊款,就是執行過時韌體的新款,公司也「長期建議客戶」更新系統、汰換舊設備。資安研究員 Kevin Beaumont 則指出,據他接觸的人士證實,第二波被駭的冷凍櫃,管理介面全都可從網路連上,許多設備已經停產、沒有修補程式可用。
舊設備為什麼遲遲沒有汰換?Censys 指出,停產的冷凍控制器和其他工業設備一樣,因為更換或維修昂貴,可能繼續服役多年;「更大的安全問題在於,難以甚至無法修補的營運技術(OT)持續暴露在網際網路上」。根據 Censys 攻擊後的最新統計,全球仍有略多於 1,000 個 StoreView 介面可從網路連上,「法國仍居全球之首,其次是比利時與美國」。法國的數量從攻擊前的 1,825 個降到 220 個,依韌體建置日期推估,其中約 41% 執行修補版。
先切斷對外連線、改走 VPN,再更新韌體與密碼;停產設備光重置不夠
怎麼防?CERT-FR 的首要建議,是讓相關設備,以及所有暴露在公開 IP 上的同類設備,都不再暴露在網路上,之後只透過安全的 VPN 或受保護的網路恢復連線。緊急時可在防火牆只放行冷凍維護廠商的來源 IP,但這個做法「不應被視為長久之計」。以丹佛斯設備為例,CERT-FR 建議更新韌體、把安全等級設為 Strict 模式,並確認預設密碼已經更改。
停產設備則需要更徹底的處理。CERT-FR 指出,讓沒有安全修補的停產(EOL)設備持續暴露在網路上,等於讓它「面臨極高的入侵機率」,這種情況下「只執行恢復出廠設定並不足夠」。比利時冷凍設備商 Sabcobel 執行長 Stephan Moelans 也表示,光靠軟體更新不足以完全解決這個弱點,受影響的設備還需要實體改裝。
設備商也發出了通知。丹佛斯表示,10/13 已通知客戶切斷系統的網路連線,只透過安全網路重新連線;丹佛斯發言人告訴荷蘭公共廣播公司 NOS:「當時多數門市已採取行動,但仍有少數沒有。」Singier 則建議,業者先弄清楚自己如何連上店內設備介面、強化密碼,並考慮改用太陽能板、充電樁採用的 SIM 卡連線,取代走網際網路的系統。
威脅並未在第一波攻擊後停止。CERT-FR 10 月時即警告,針對這些設備的攻擊活動「很可能仍在進行」;資安分析師 Steven Lachance 也形容這起事件是「全球性的警鐘」,並提醒攻擊「可能鎖定能源基礎設施或醫院」。產業組織全球食品安全倡議(GFSI)今年也提醒,「遭駭的冷卻系統,和故障的冷卻系統一樣危險」。目前當局仍未公開攻擊者如何取得存取權,攻擊者身分也尚未查明。
【推薦閱讀】
◆ 美軍要讓 AI 代理自主駭入敵方網路,專家憂水務、小企業落入「爆炸半徑」
◆ AI 蠕蟲年底成形?Anthropic 示警小模型自我複製,外媒質疑實驗條件
◆ AI 揪出的漏洞誰來補?美國銀行加派 1,000 名承包商,少見公開修補人力規模
*本文開放合作夥伴轉載,資料來源:CERT-FR、Censys 1、Censys 2、《Reuters》1、《Reuters》2、《SecurityWeek》、《美聯社》、《franceinfo》、《Al Jazeera》,首圖來源:Unsplash