
生成式 AI 快速進入企業開發與營運流程,隨著 AI 模型的能力持續提升,企業面臨的 AI Security 風險也從模型本身,進一步延伸至模型所能取得的權限、可連接的系統與實際執行環境。近期接連傳出的 AI 安全測試事件引發各界關注,AI 模型被發現可能突破原有的環境限制,連線至外部企業系統,甚至修改系統設定,反映出企業在導入 AI 模型時,除了關注模型本身的安全性,也需要重新檢視模型所能取得的權限、可連接的系統與執行環境。
另一方面,若企業開始導入開放權重 AI 模型,模型本身也逐漸成為軟體供應鏈管理需要關注的一環。近期相關安全觀察顯示,不同模型在抵禦提示注入與越獄攻擊的能力存在明顯差異,模型效能並不代表其安全性;此外,「開放權重」也不等同於「開放原始碼」,企業未必能掌握模型的訓練資料、開發流程與來源背景,模型檔案本身也可能衍生供應鏈安全風險。因此,企業在導入 AI 模型時,除了評估模型效能與使用情境,也需要將模型來源、檔案安全與供應鏈風險納入 AI Security 管理。
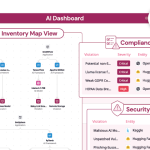
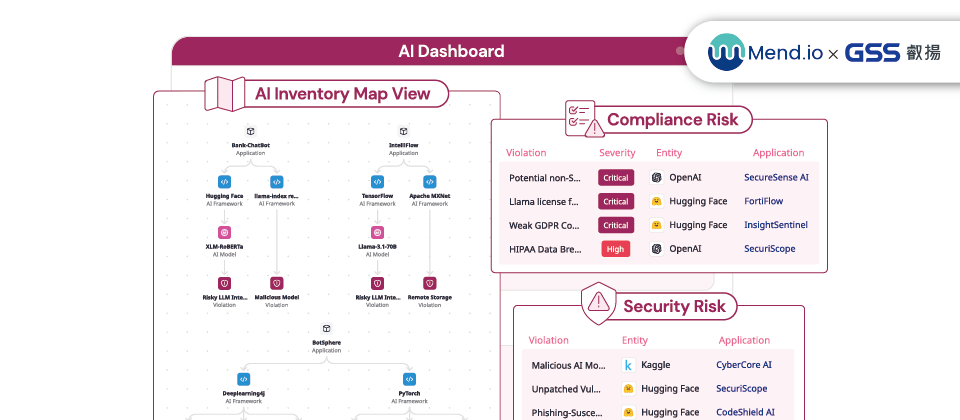
叡揚資訊長期深耕 AppSec 領域,其代理的 Mend.io 透過 AI-BOM 不只能盤點 AI 模型,而是能從應用程式中識別 AI 模型、Agent、System Prompt、Tools 與 MCP 等 AI 資產,建立不同資產之間的關聯性,協助企業掌握 AI 的使用情況與來源,進一步辨識未被納管的 AI 資產及潛在風險,讓 AI 安全管理從「資產盤點」逐步延伸至「風險管理」。同時,AI Security 也不應與既有的應用程式安全切割,除了協助企業掌握 AI 模型、Agent 與相關資產,也進一步提供 AI 行為偏差驗證與 AI Guardrails 等能力,從 AI 資產盤點、風險辨識到安全測試與防護,延伸 AI Security 的管理範圍。搭配 Mend.io 既有的 SAST、SCA、Container Security 等 AppSec 能力,企業可在原有的應用程式安全管理基礎上,逐步將 AI 納入開發生命週期與安全管理流程。
叡揚資訊表示,面對 AI 應用快速發展,企業需要的不只是工具導入,更需要從自身開發環境與使用情境出發,釐清 AI 資產、資料流與使用方式,評估模型及相關元件可能帶來的安全與供應鏈風險。叡揚資訊憑藉長期累積的 AppSec 專業與顧問服務經驗,可協助企業從現況盤點、風險評估、解決方案規劃到導入與後續管理,將 AI Security 納入既有的應用程式安全架構,讓企業在持續運用 AI 提升開發效率與創新能力的同時,也能掌握 AI 進入企業環境後所帶來的安全風險。
(本文訊息由叡揚資訊提供,內文與標題經 TechOrange 修訂後刊登。新聞稿 / 產品訊息提供,可寄至:[email protected],經編輯檯審核並評估合宜性後再行刊登。圖片來源:叡揚資訊。)