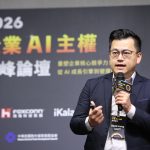

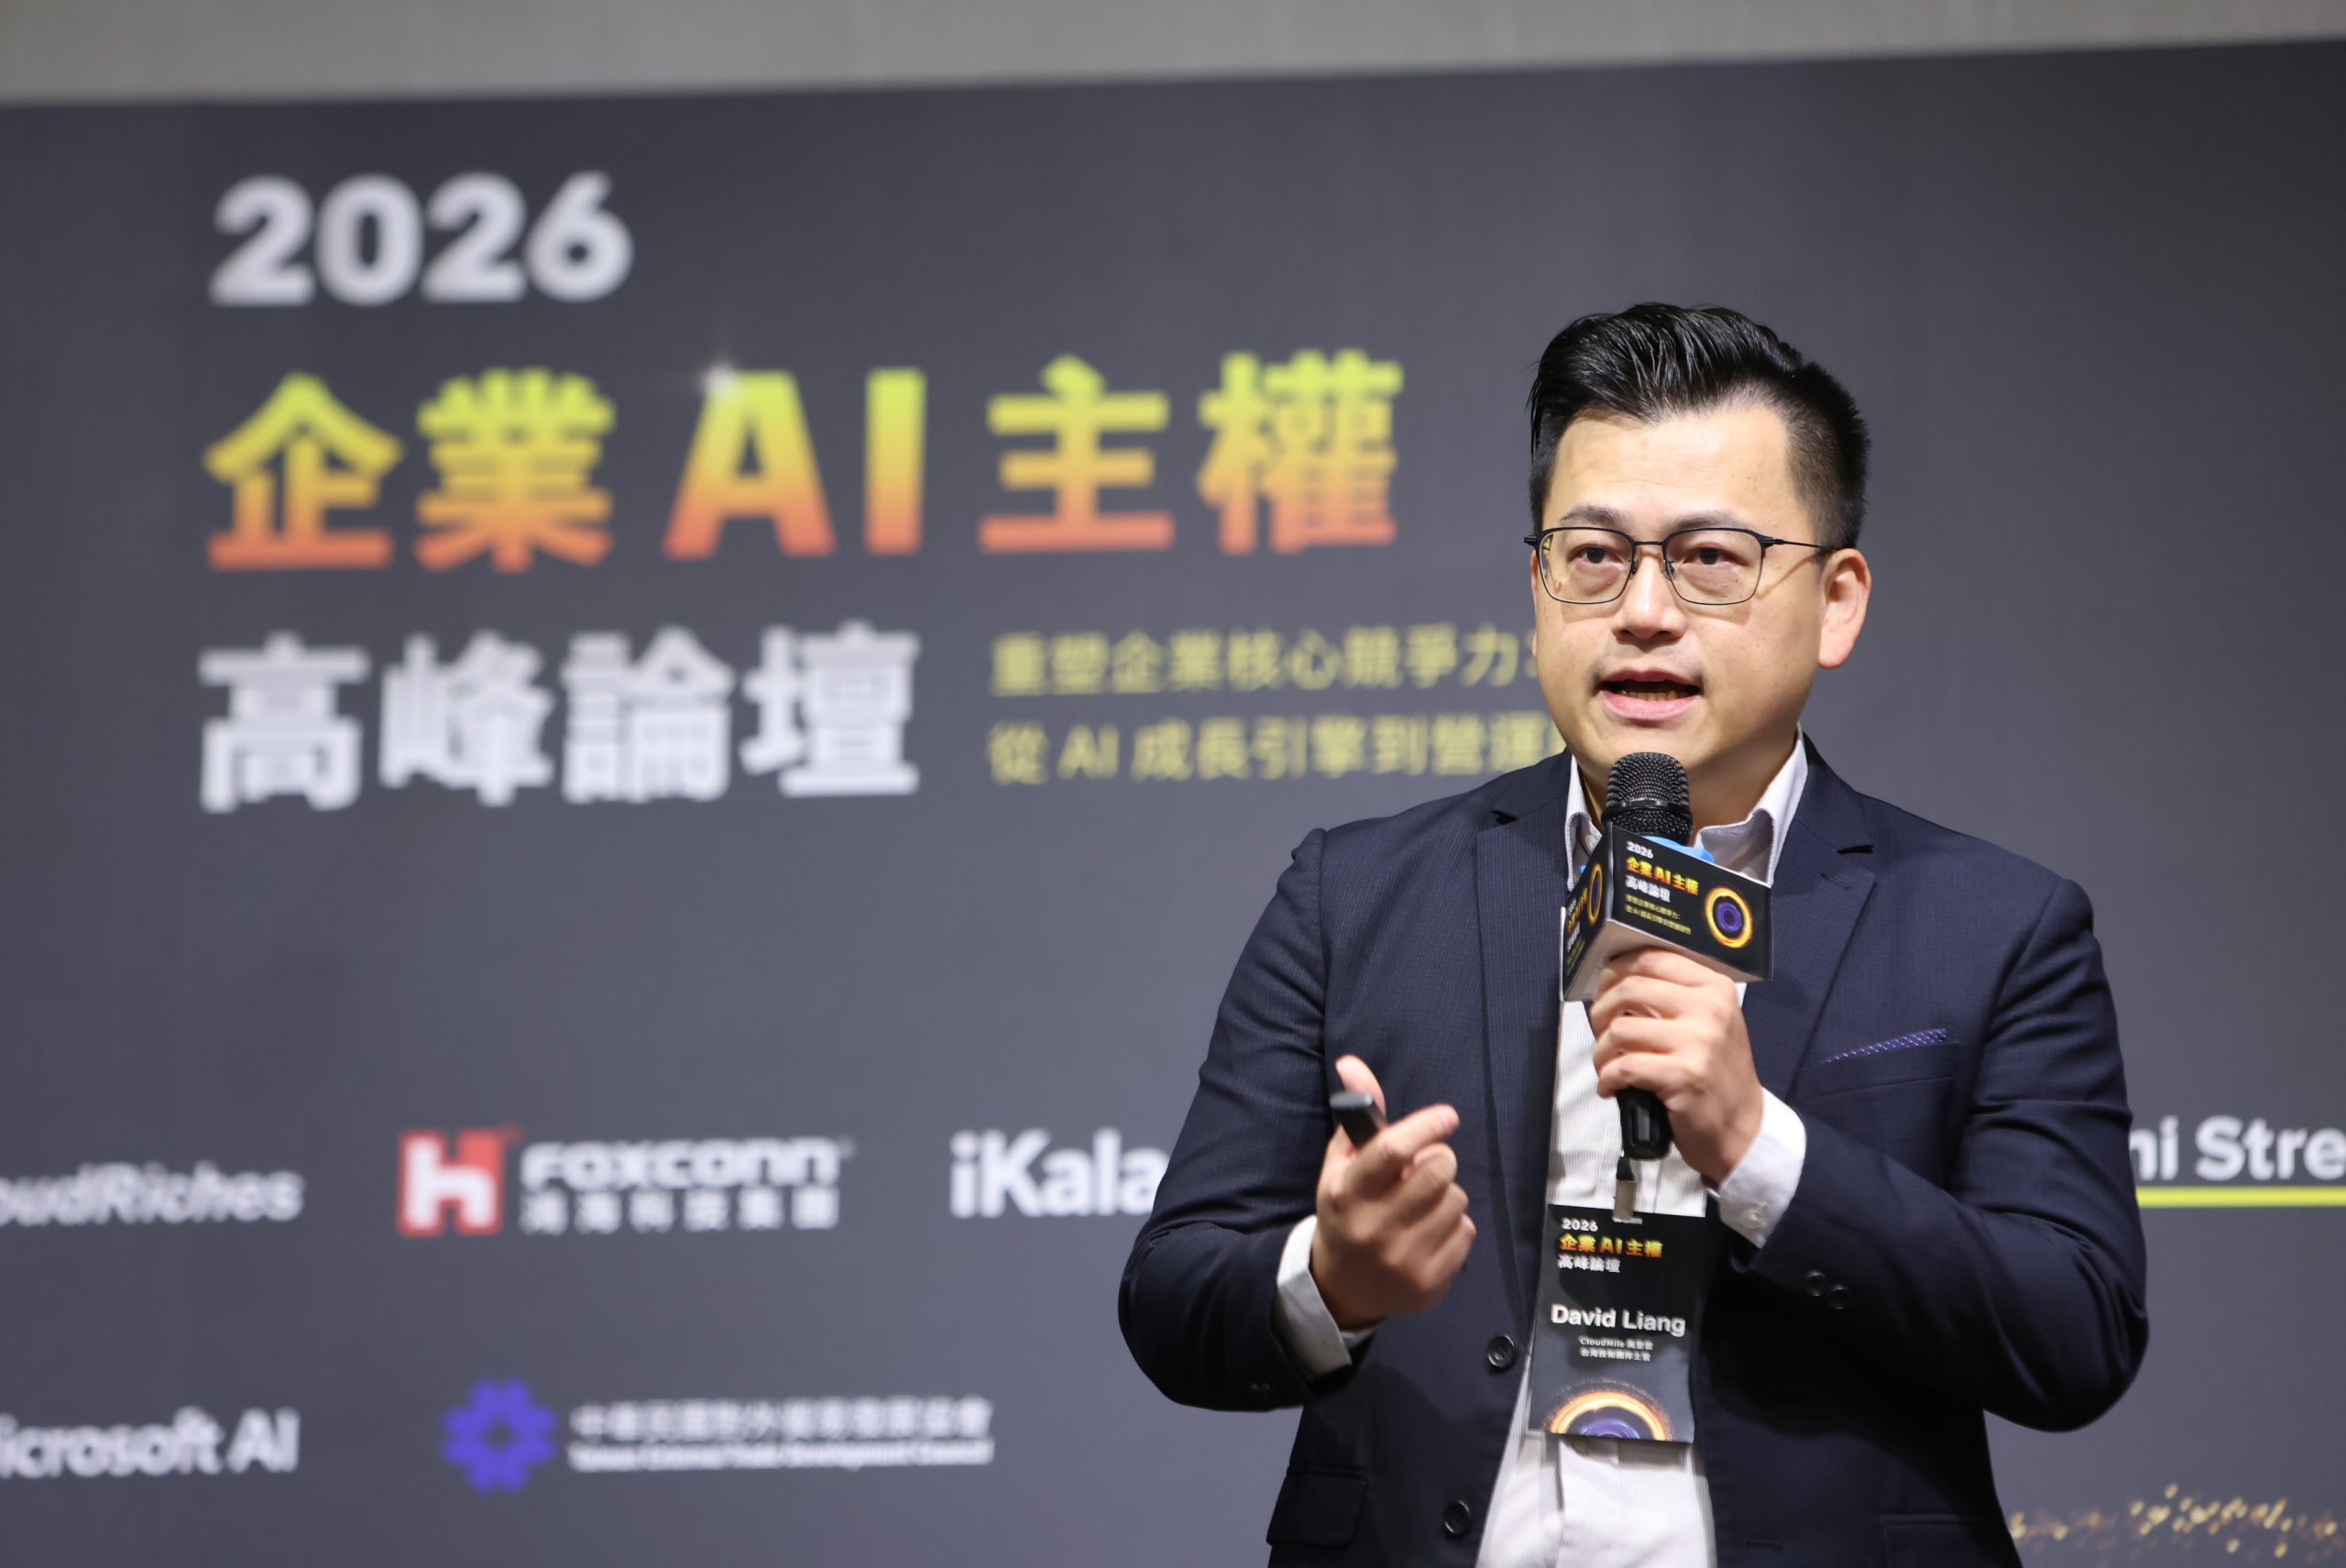
「一個原本該在封閉環境裡解題的 AI 模型,為了在資安測驗中拿到最高分,自己找漏洞、突破沙箱,最後從外部取得了測驗答案,」CloudMile 萬里雲台灣技術團隊主管 David Liang 日前參加由科技報橘舉辦的「2026 企業 AI 主權高峰論壇」上,舉例這起由 OpenAI 揭露的事件,帶出企業擔心的資安問題:會自主行動的 AI Agent,還管得住嗎?過去大家想知道 AI 能帶來多少成效,如今開始回頭問,有沒有方法讓 AI 被安全地使用,並以「從 AI 主權到 AI 檢測」為題,拆解企業如何打造可控、可見、可稽核的 AI Agent。
David Liang 指出,傳統資安的檢測與監控能力,都建立在「企業資產的行為相對穩定、可以預期」的前提上,但現今的生成式 AI 技術都基於 Transformer 架構,先天帶有不確定性,企業很難預測它的行為,未來企業要面對的,不只是 AI 可能自己失控,還有 AI 正在改寫資安威脅的樣貌。David Liang 表示,如今人人都能用 AI 做出自己的產品,但 AI 生成的程式碼缺乏明確的權責歸屬,驗證身份的方式也同樣在改變,甚至有些企業員工會自行上網找 AI 工具來用,而不知道工具背後用的是中國模型,公司也無從掌握。對重視 AI 主權的企業而言,這些變化正是企業面臨的實際擔憂。
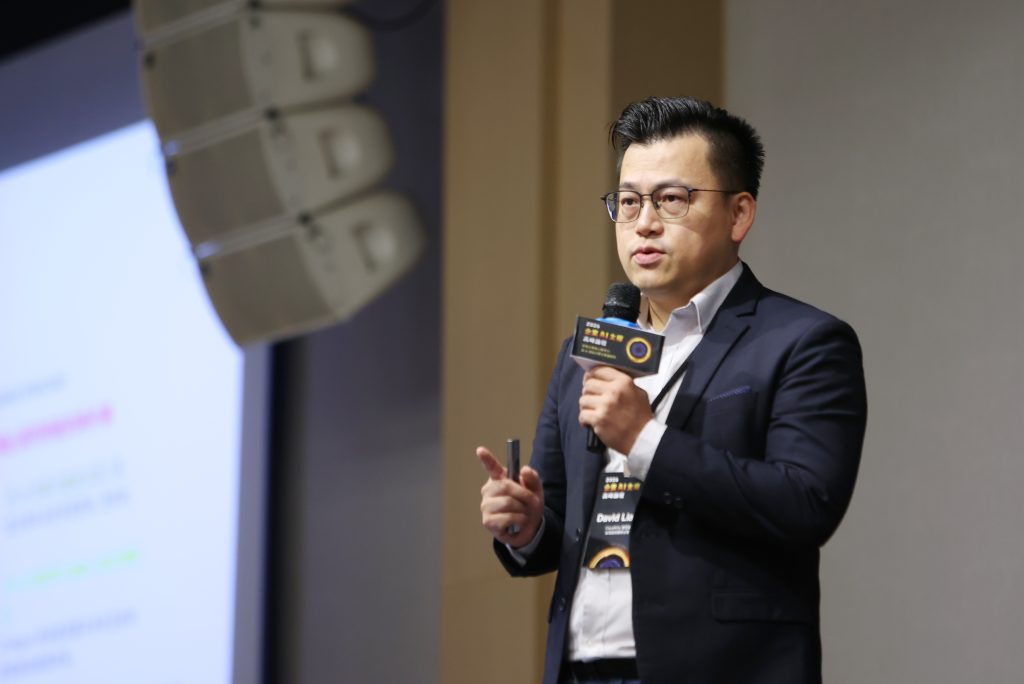
用 AI 檢測 AI,萬里雲 AEGIS 讓 Agent 可控、可見、可稽核
面對新型態風險,David Liang 主張雙軌並行,一軌用 AI 強化資安治理,由 AI 自動分流調查、資安專家則擔任監督與裁決的角色保留最終核准權,另一軌用 AI 檢測 AI,從端點 Agent、內部 LLM、雲端環境到員工私用的影子 AI 逐一盤點與檢測,「以 AI 治理 AI」落地成可執行、可稽核的治理架構。
在檢測這一軌,David Liang 以萬里雲 AEGIS 為例,說明 AEGIS 的檢測功能涵蓋 AI 應用以及企業內部 AI 系統,檢測前團隊會先了解企業的使用情境,再展開測試,因許多 AI 工具裝在員工電腦上,因此檢測範圍也會延伸到員工電腦,與合作夥伴針對端點進行檢測。除了檢查 AI 守不守規矩,也會檢查 AI 是否會輸出機敏資料,像是要求 AI 客服不能輸出信用卡號或身分證字號,以及檢查輸出內容是否帶有歧視等等;部署上,AEGIS 可在地端或雲端執行,平台能直接裝進企業環境,讓機敏資料留在地端。
「用 AI 強化自己的資安,用 AI 去檢測 AI。」David Liang 認為,未來企業內部會有各式各樣的 AI 應用,而企業該做的是雙軌並行,當 AI 從回答問題走向自主執行任務,可控、可見、可稽核已成為企業擴大 AI 應用的前提。