
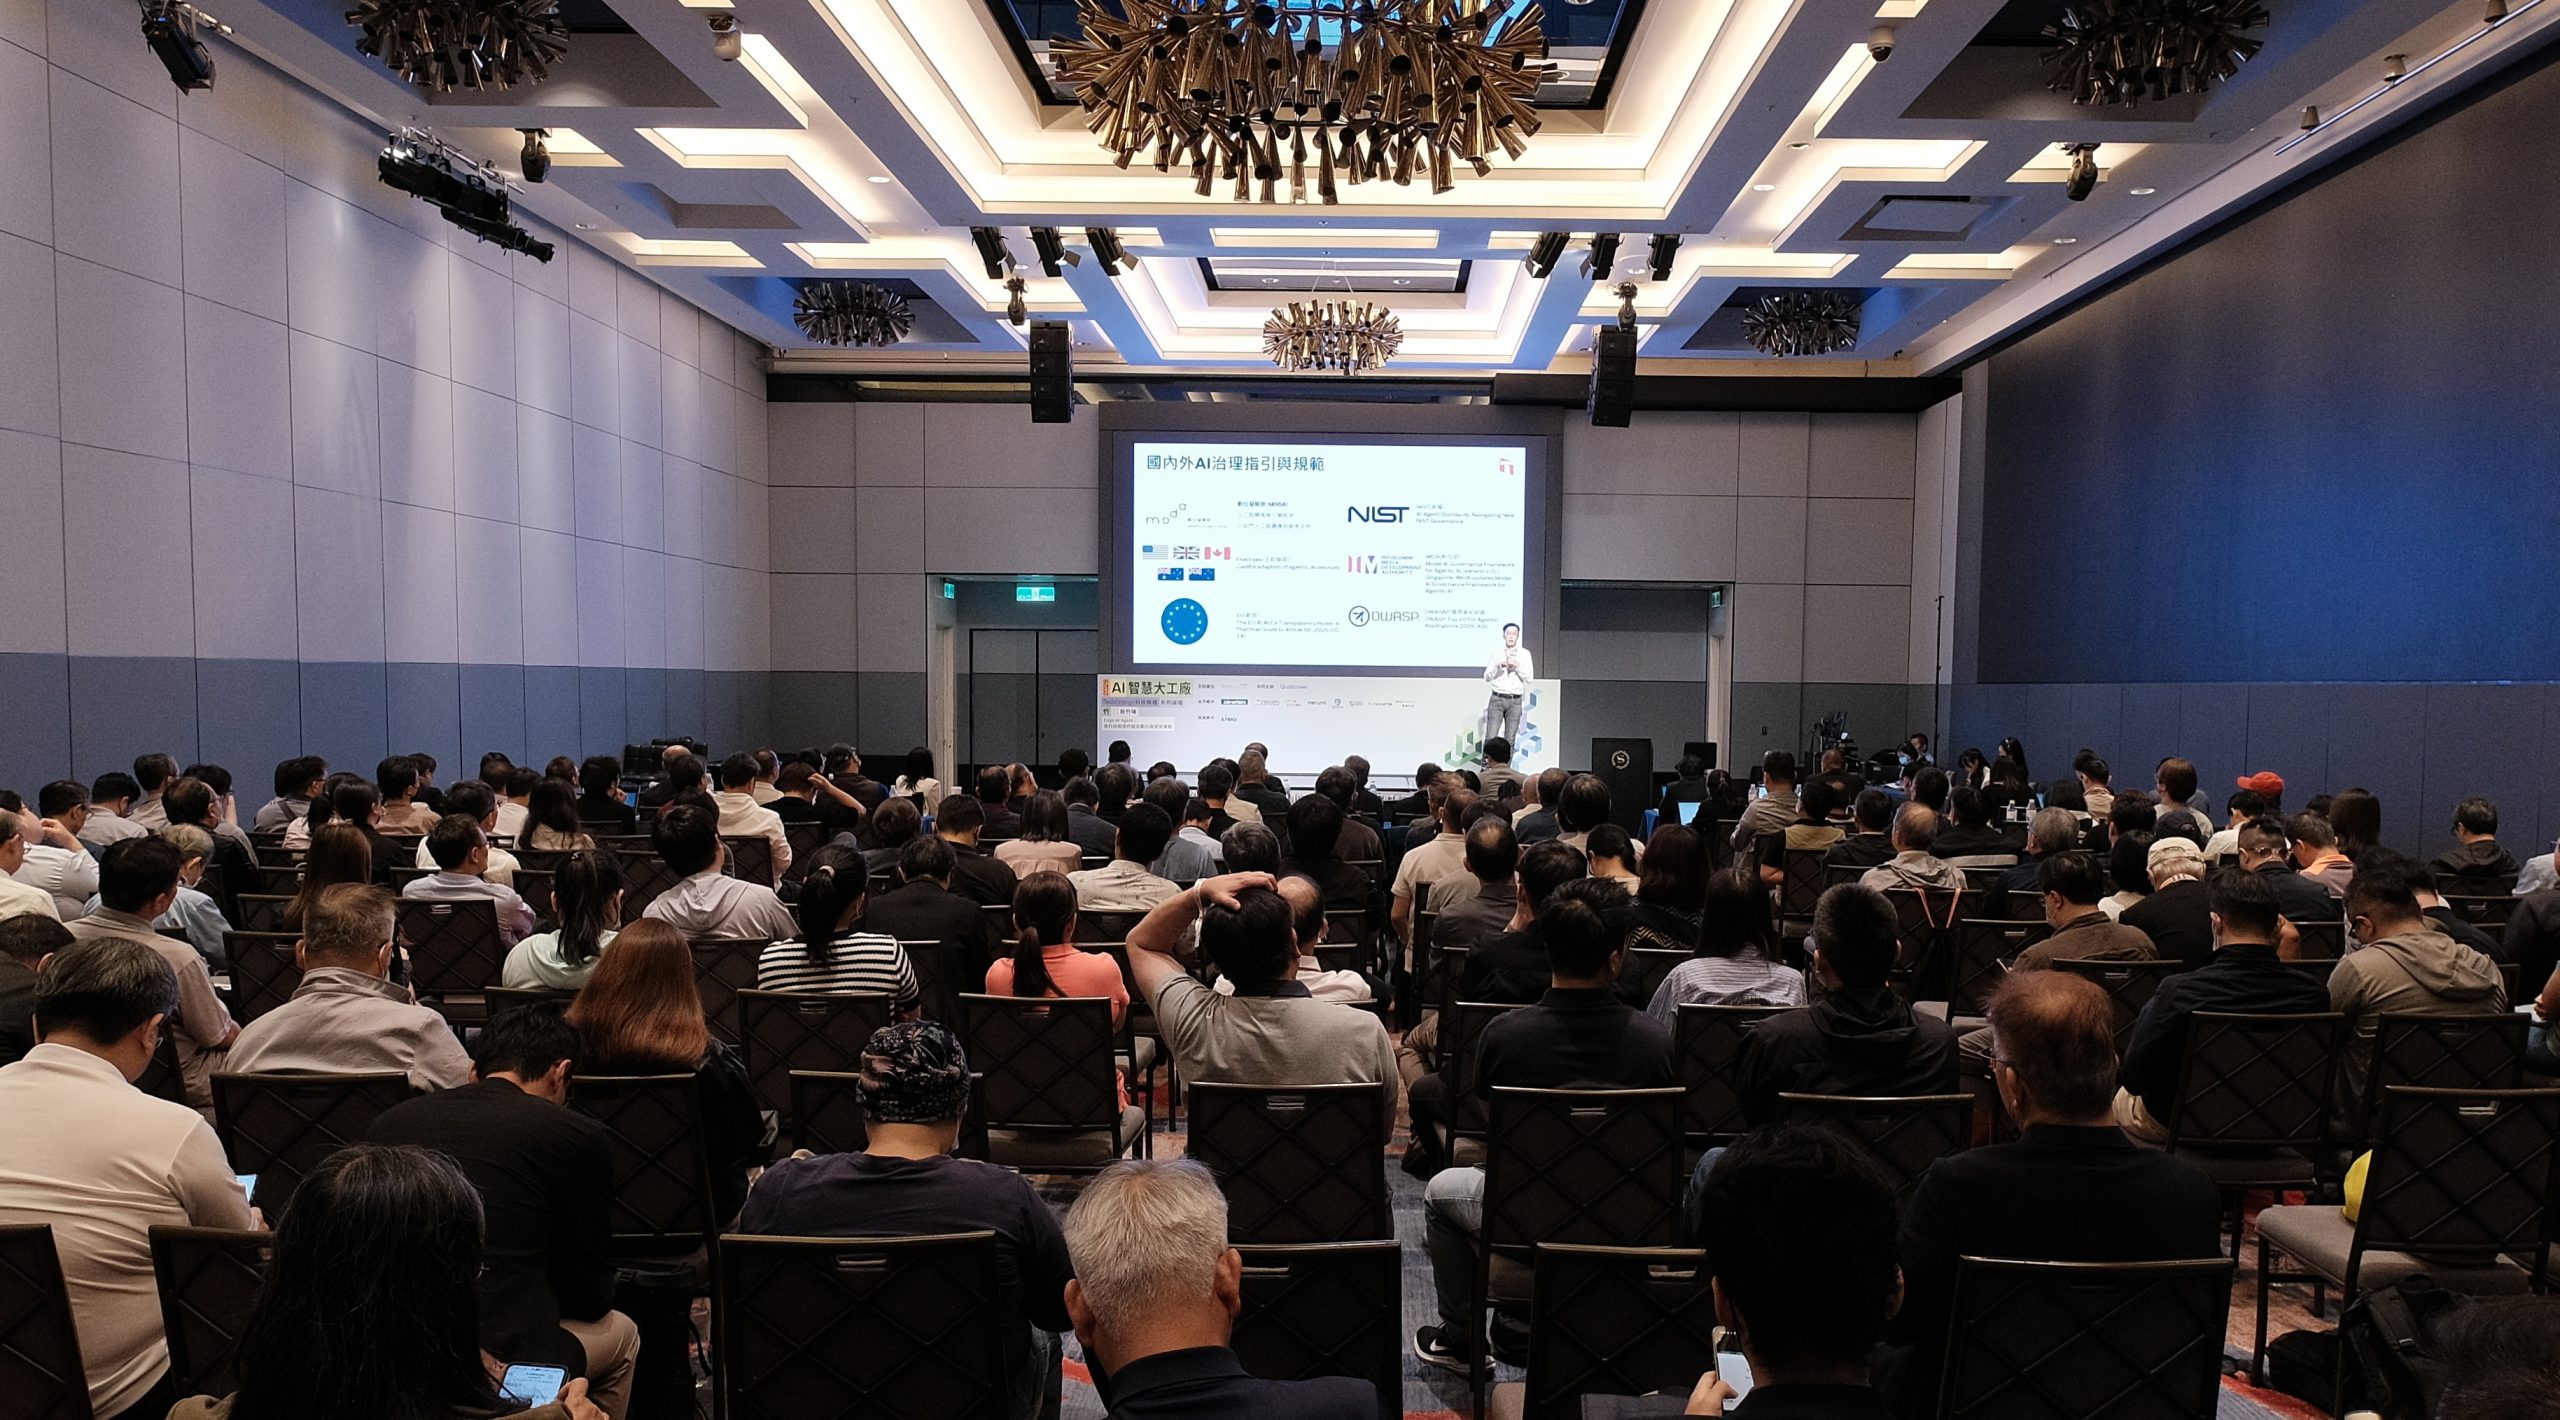
有的企業怕出事,乾脆全面禁用 AI;有的企業積極導入,卻說不清內部到底有誰在用,當 AI Agent 開始在企業電腦上自主執行任務,看不見的使用狀況,就成了資安風險的起點。TechOrange 科技報橘與美國高通公司 Qualcomm 於日前舉辦「2026 AI 智慧大工廠論壇」,聚焦高科技製造業的 AI 落地與資安治理。於系列演講中,TeamT5 資深經理侯翔齡從三種利用 AI Agent 的攻擊談到端點上的權限盲區,提醒企業應該弄清楚內部到底有誰在用 AI、用得是否安全。
侯翔齡觀察到,企業在面對 AI 時會出現兩種情況,一種是怕出問題,乾脆全面禁用,另一種則是積極導入,卻不清楚內部到底有誰在用。根據 Gravitee 調查指出,逾八成受訪企業已部署 LLM 或導入 AI 代理,但企業內部有受到監控或防護的 AI Agent 比例卻低於 50%。侯翔齡提醒當 AI 開始串接其他系統之後,攻擊面也會隨之擴張,企業在享受 AI 帶來紅利的同時,也需要做好防護的準備。
侯翔齡將 AI Agent 面臨的攻擊歸納為三種。第一種是「工具描述攻擊」,AI 之所以能在電腦上調用工具,是因為它知道每個工具的用途,因此一旦工具的描述遭到竄改,AI 就會照著使用。第二種是「工具輸出攻擊」,攻擊者會在過程中用不經意的方式提醒 AI 忘掉原本的設定,把環境裡的東西交出來,轉而執行惡意目的。第三種是「技能供應鏈攻擊」,AI 各項 Skills 與 MCP 等元件,有不少來自網路平台上的分享,有心人士只要在技能指令裡改一行,就能要求 AI 把環境裡的資料傳給攻擊者,如果 AI 用的是來路不明的內容,原本乾淨的 AI 也會因此學壞。
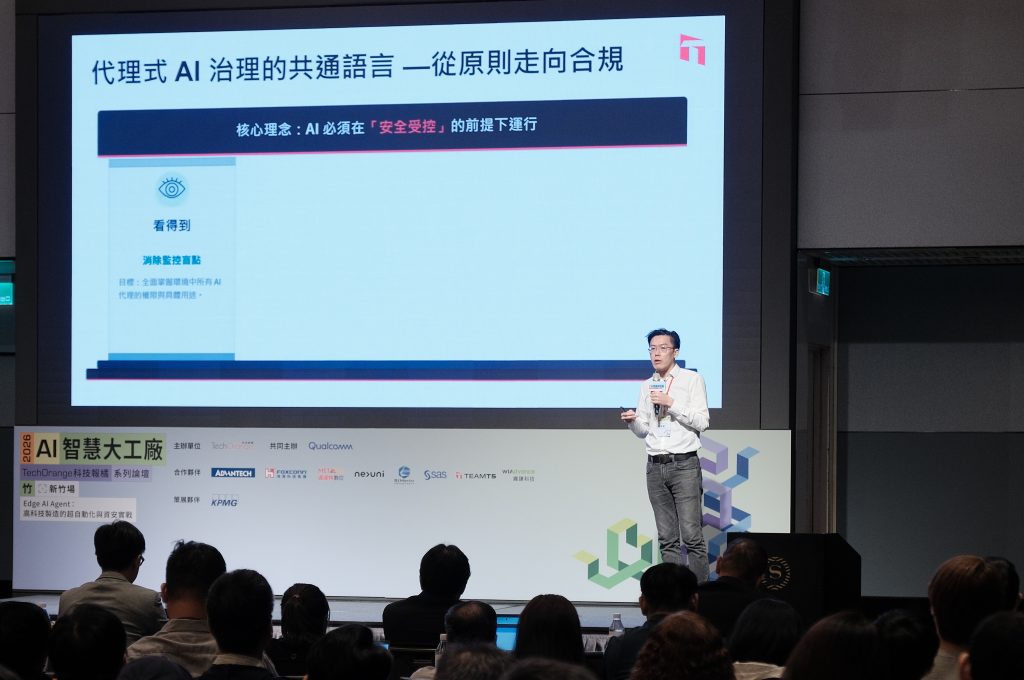
「看得到、說得清、管得住、夠強韌」,以端點健檢防堵 AI 越權失控
除了攻擊手法之外,更日常的風險就藏在端點本身。員工電腦裡裝著各式各樣的 AI 程式,能夠存取本地端資料、與其他系統互動、呼叫 API,甚至執行指令,若員工習慣把帳號密碼記在電腦裡的文字檔,AI 長期待在這台電腦上,再加上長期記憶功能,這些機密資料就可能外洩出去。而 AI 的權限過大則是另一個盲點,原本只需要查詢功能的 AI,若被賦予管理者權限,就能刪除、修改,做出使用者原本未預期的行為。
面對這些風險,侯翔齡認為企業 AI 治理的第一步跟面對任何資安議題一樣,應該先盤點內部裝了哪些 AI Agent、哪些合規、用的是哪一個模型。TeamT5 的做法是在企業還沒出問題之前,先做端點健檢,盤點作業系統是否老舊、應用程式版本是否過舊、是否存在 CVE 漏洞,接著辨識哪些程式屬於 AI Agent,並檢查它們是否引用惡意技能、權限過大或存取機敏資訊,並在報告上詳列每台電腦 AI Agent 的安裝路徑、時間、廠牌與版本,在事項中附上風險高低與建議措施,平台也會依指定時間區段自動產出全場域報告,呈現風險事項的比例、數量與內容。
侯翔齡建議,企業的 AI 治理應做到「看得到、說得清、管得住、夠強韌」四個層次。企業首先要理解 AI 的風險已從幻覺轉為做錯事,其次是盤點做錯事可能觸及哪些法規與合規要求,再來是掌握內部的 AI 使用狀況與比例,最後一步才是導入對應的解決方案。侯翔齡強調,管理 AI 靠的是持續的評估和檢查,不是任由 AI 持續失控,等到問題發生再來後悔。