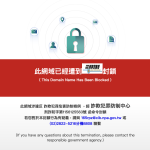

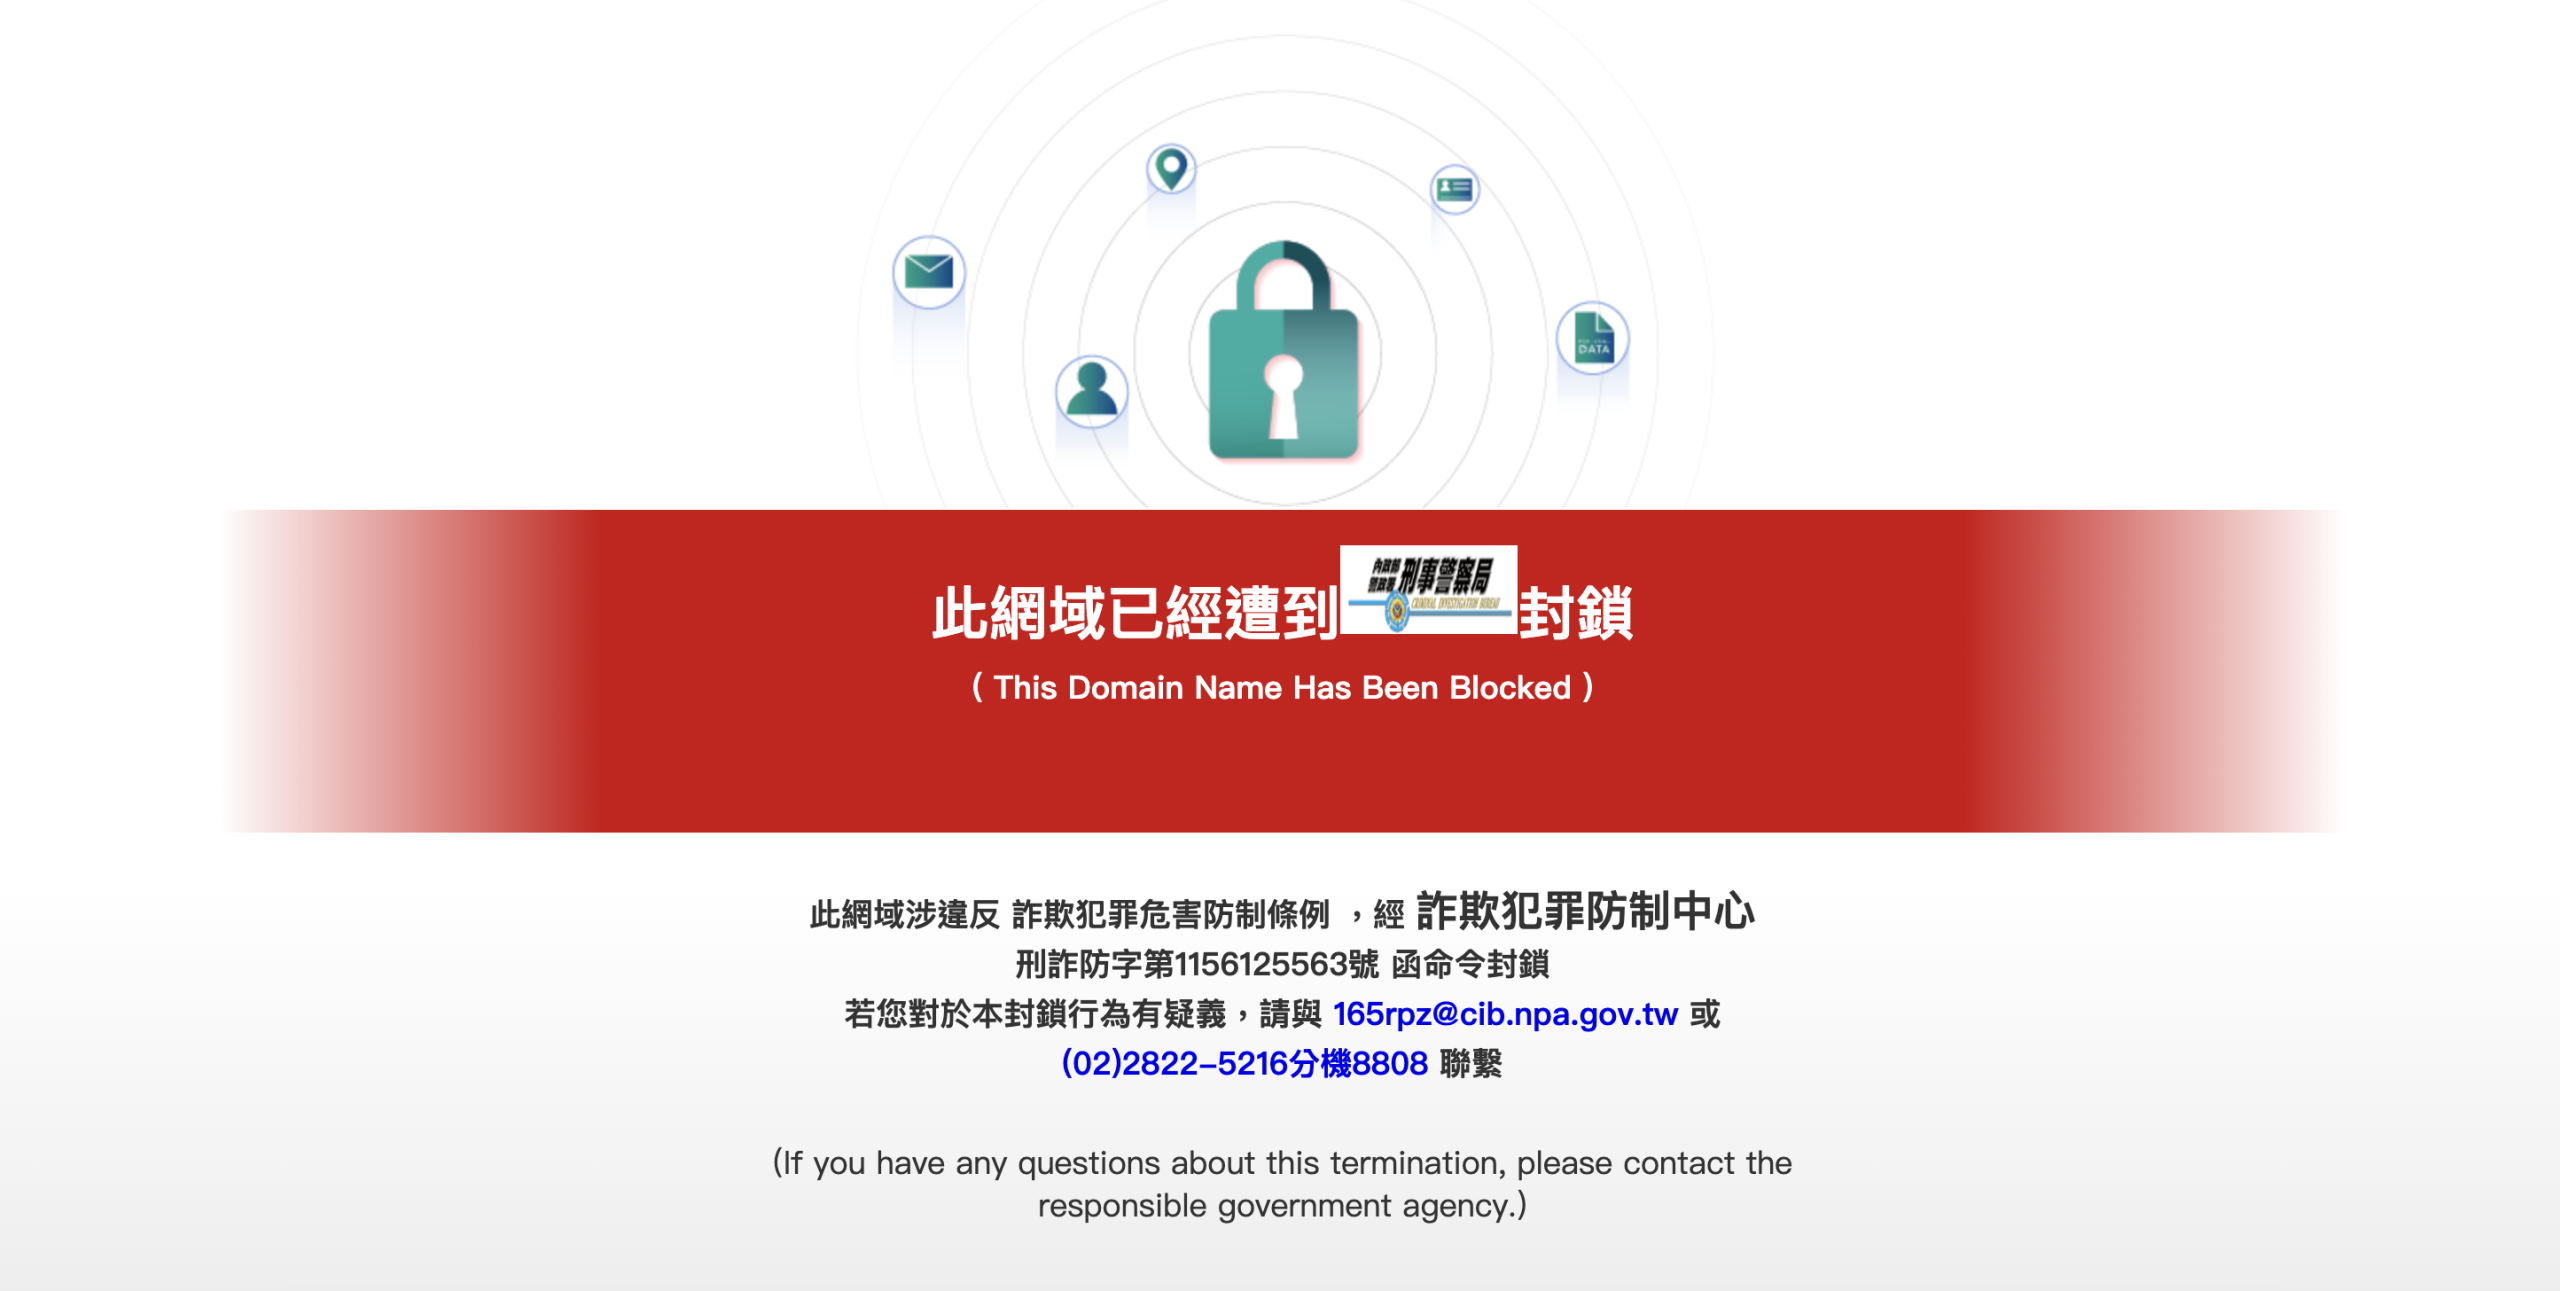
行銷科技平台 Brevo 今(10)日在台灣出現管理後台無法登入的情況。《科技報橘》團隊上午嘗試進入 Brevo 後台時,發現網站顯示遭刑事警察局封鎖的訊息。經測試,目前郵件寄送 API、線上表單等服務仍可正常使用,封鎖原因則有待說明。Brevo 客服下午回覆《科技報橘》,目前已將此情形轉給內部技術與法務團隊處理;刑事警察局則在下午表示,封鎖預計在今日解除。
Brevo 是一家提供電子郵件行銷、客戶關係管理(CRM)及行銷自動化服務的法國企業,協助企業管理客戶名單、發送行銷郵件,也能透過 API 串接系統寄送訂單確認、會員通知等訊息。
Brevo 後台遭封鎖,其他寄信與表單服務仍正常
根據《科技報橘》團隊實際觀察,11/10 上午嘗試開啟 Brevo 管理後台網址 app.brevo.com 時,網頁顯示「此網域涉違反《詐欺犯罪危害防制條例》」,並註明經詐欺犯罪防制中心以「刑詐防字第 1156125563 號」函命令封鎖。
不過,管理後台遭封鎖不代表 Brevo 全面停止服務。根據《科技報橘》以 HiNet DNS 進行的測試,目前僅發現管理後台網域遭限制存取,寄信 API 使用的 api.brevo.com、線上表單,以及電子郵件內的連結與圖片等功能均未受到相同限制,Brevo 官網也能正常開啟。已在運作中的相關郵件寄送與報名流程亦未因此中斷。
對使用 Brevo 的企業而言,管理後台無法登入仍可能影響新增或調整行銷活動、管理客戶名單及查看寄送成效等操作,但具體限制仍待進一步確認。
更新:《科技報橘》在今日下午取得 Brevo 客服回覆,Brevo 表示這件事影響的是整個台灣連線到 Brevo,目前已將此情形轉給內部技術與法務團隊處理。
刑事局依《詐防條例》封鎖,原因尚未公布
根據《詐欺犯罪危害防制條例》第 42 條,為即時防止民眾接觸詐欺網站,主管機關或司法警察機關認為有必要時,可以要求網路業者停止解析或限制接取特定網站。
目前尚不清楚 Brevo 後台遭封鎖的具體原因,是否涉及特定帳號遭詐騙集團利用,或是其他情況。封鎖訊息也不代表 Brevo 公司本身已被認定涉及詐欺犯罪。
更新:《科技報橘》已向刑事警察局反詐騙諮詢專線 165 聯繫,並在今日下午取得回覆。刑事局表示,封鎖係接獲民眾報案,報案內容提及 app.brevo.com 網址,刑事局判斷該網址與詐騙網址相似,因此予以封鎖,不過將在今日解除封鎖。
Brevo 9 月曾發生帳號入侵與惡意程式植入事件
Brevo 今年 9 月曾接連發生資安事件。根據官方事故報告,9/10 攻擊者利用單一登入(SSO)權限驗證缺陷,未經授權存取 138 個客戶帳號,其中 6 個帳號被用來發送釣魚郵件,43 個帳號的聯絡人資料遭匯出。
9/14,Brevo 再發生另一起事件,攻擊者利用遭竊的 Cloudflare API 金鑰,在 Brevo 網站及部分客戶嵌入網站的程式碼中植入惡意腳本。Brevo 當時表示,管理後台 app.brevo.com 並未受到影響。
目前沒有證據顯示,這兩起資安事件與此次台灣管理後台遭封鎖有直接關聯。《科技報橘》正向數位發展部與刑事警察局查證相關情況,若有進一步消息,將持續更新報導。
(更新:本文在今日下午新增 Brevo 與刑事警察局回覆等相關內容)
【推薦閱讀】
◆ 91APP 遭駭為何花了 11 天才查出破口?駭客是如何突破防線
*參考資料:Brevo、《Bleeping Computer》,首圖來源:截圖自 app.brevo.com